gym staff roles and member permissions
Gym Staff Roles and Member Permissions: Spor Salonları İçin Erişim Rehberi
Spor salonu sahipleri ve ekipleri için owner, admin, manager ve reception rollerini; şube erişimini, onaylı bağlantıları ve üye rızasını düzenleyen pratik rehber.
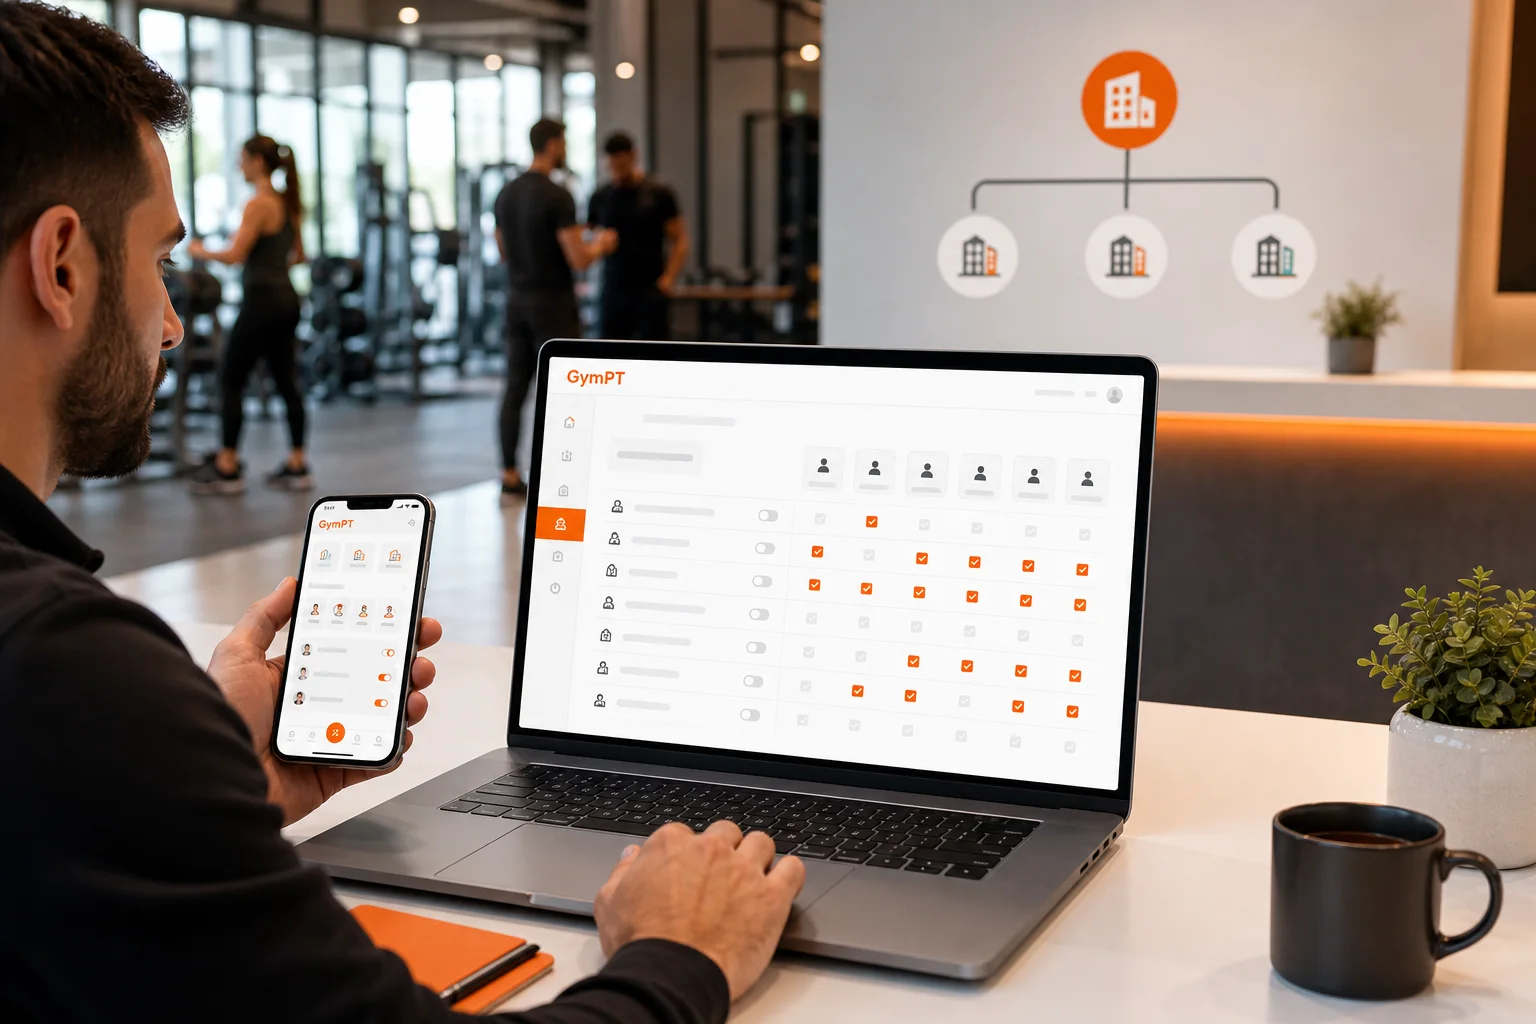
Spor salonlarında gym staff roles and member permissions yaklaşımı, yalnızca kimin hangi ekrana erişeceğini belirlemekten ibaret değildir. Doğru yapı; günlük operasyonu kolaylaştırırken üyelerin hangi program, antrenman kaydı ve notları kimlerle paylaşacağını kontrol edebilmesini sağlar.
Her çalışana aynı geniş yetkileri vermek; şube yönetimini karmaşıklaştırabilir, sorumlulukları belirsizleştirebilir ve üyeye ait antrenman bilgilerinin gereksiz kişiler tarafından görülmesine yol açabilir. Daha sağlıklı yöntem, erişimi çalışanın gerçek görevine göre sınırlandırmaktır.
GymPT içinde bu yaklaşım; erişilebilir şubeler, personel rolleri, onaylanmış GymPT bağlantıları ve üye izinleri birlikte düşünülerek uygulanır. Amaç, salonun tüm üye verilerine sınırsız erişim vermek değil; her kişinin işini yapabilmesi için gereken minimum erişimi sağlamaktır.
Gym staff roles and member permissions neden birlikte ele alınmalı?
Personel rolü, bir çalışanın sistem içinde hangi işlemleri yapabileceğini tanımlar. Üye izni ise belirli bir üyenin hangi bilgileri hangi kişi veya bağlantıyla paylaşmayı seçtiğini belirler. Bu iki katman aynı şey değildir.
- Rol erişimi: Çalışanın owner, admin, manager veya reception gibi görevine bağlı yetkileridir.
- Şube erişimi: Çalışanın bir veya daha fazla şubede işlem yapabilmesini belirler.
- Üye izni: Üyenin program, antrenman kaydı ve not gibi bilgileri belirli bir PT veya bağlantıyla paylaşma tercihidir.
- Bağlantı onayı: Üye, spor salonu veya kişisel antrenör arasındaki GymPT bağlantısının kabul edilip edilmediğini gösterir.
Bu ayrım önemlidir; çünkü bir manager belirli bir şubeyi yönetebilir ancak o şubedeki tüm üyelerin antrenman kayıtlarını otomatik olarak görmemelidir. Benzer şekilde reception çalışanı bağlantı sürecine yardımcı olabilir, fakat bir üyenin PT’ye izin vermediği antrenman notlarına erişmemelidir.
Rol tabanlı erişim için temel ilke: gereken kadar yetki
Güvenli bir gym role-based access modelinin temeli, en az ayrıcalık ilkesidir. Bu ilkeye göre kullanıcıya yalnızca görevini tamamlamak için gerekli erişim verilir. Görev değiştiğinde yetkiler gözden geçirilir; çalışan ayrıldığında veya başka şubeye geçtiğinde gereksiz erişimler kaldırılır.
Bu yaklaşımın pratik karşılığı şudur: Bir çalışanın sisteme giriş yapabilmesi, her üyenin tüm bilgilerini görebileceği anlamına gelmez. Erişim; rol, şube, bağlantı ve üyenin paylaşım tercihi birlikte değerlendirilerek sınırlandırılmalıdır.
Salonunuz için her rolü tanımlarken şu dört soruyu yazılı hale getirin:
- Bu kişi hangi operasyonel işi yapacak?
- Bu işi tamamlamak için hangi şube veya bağlantılara ihtiyacı var?
- Hangi işlemleri yapabilmeli, hangilerini yalnızca görüntüleyebilmeli?
- Üye izni olmadan hangi antrenman bilgilerine erişememeli?
Owner: organizasyon düzeyinde sorumluluk
Owner, spor salonunun genel işletim modelinden sorumlu kişidir. Bu rol; erişilebilir şubeleri yönetmek, yöneticileri atamak, personel yapısını gözden geçirmek ve onaylı GymPT bağlantıları için salonun çalışma kurallarını belirlemek üzere kullanılabilir.
Owner yetkisi, yalnızca uzun süredir çalışan kişilere otomatik olarak verilmemelidir. Bu rol, organizasyonun genelinden sorumlu olan ve erişim kararlarının sonuçlarını üstlenen kişilerle sınırlı tutulmalıdır.
Owner için uygun sorumluluklar
- Salonun yönetebileceği veya erişebileceği şubeleri tanımlamak.
- Admin ve diğer sorumlu personeli atamak veya değiştirmek.
- Üye izinleri ve personel erişimi için temel çalışma prensiplerini belirlemek.
- Şube değişiklikleri ve personel görev değişimleri sonrasında erişimleri yeniden değerlendirmek.
- Onaylı GymPT bağlantılarının salonun operasyonel kurallarına uygun ilerlemesini sağlamak.
Bir owner’ın birden fazla şubeye erişebilmesi mümkündür; ancak bu, her personelin tüm şubeleri yönetmesi gerektiği anlamına gelmez. Geniş erişim, yalnızca gerçekten ihtiyaç olduğunda tanımlanmalıdır.
Admin: yapılandırma ve personel yönetimi
Admin, günlük sistem yapılandırmasını ve rol yönetimini yürüten kişidir. Admin; personel rollerini düzenleyebilir, şube erişimini sürdürebilir ve salonun onaylı GymPT bağlantılarını iş akışına uygun biçimde destekleyebilir.
Admin rolünü verirken güvenilirlik kadar görev kapsamını da dikkate alın. Bir admin’in tüm şubelerde işlem yapması gerekmiyorsa erişimi belirli şubelerle sınırlandırın.
Admin erişimini nasıl sınırlandırmalı?
- Yalnızca sorumlu olduğu şubeleri erişilebilir hale getirin.
- Rol atama yetkisini, personel yapısını yönetme görevi olan kişilerle sınırlandırın.
- Bir çalışanın görevi değiştiğinde eski rol ve şube erişimini birlikte kontrol edin.
- Üye tarafından paylaşılmayan program, kayıt veya notların admin rolü nedeniyle otomatik olarak açılmadığını doğrulayın.
Admin’in görevi, üye adına paylaşım tercihi yapmak değildir. Üyenin hangi bilgileri bir PT ile paylaşacağı, ilgili izin ve bağlantı akışına bağlı kalmalıdır.
Manager: belirli şubenin operasyonel yönetimi
Manager rolü, genellikle belirli bir şubenin günlük koordinasyonuna odaklanır. Manager; kendi erişim alanındaki personel ve onaylı bağlantı süreçlerini takip edebilir, ancak organizasyon düzeyindeki tüm ayarları değiştirmesi gerekmeyebilir.
Manager için pratik erişim modeli
- Yalnızca sorumlu olduğu şubeyi veya şubeleri görür.
- Şube içindeki onaylı GymPT bağlantılarının durumunu takip eder.
- Üye veya PT’nin bağlantı sürecinde yaşadığı operasyonel sorunları ilgili kişiye iletir.
- Genel organizasyon ayarlarına ve başka şubelerin personel yönetimine erişmez.
- Üye izinleri dışında kalan antrenman bilgilerini talep etmez veya görüntülemeye çalışmaz.
Manager için en sık yapılan hata, şube sorumluluğunu bütün üye verilerine erişim yetkisiyle eşitlemektir. Şube yönetimi; personel, bağlantı ve operasyon akışını yönetmek anlamına gelir. Üyenin antrenman kayıtları ve notları ise ayrıca izin gerektiren bilgilerdir.
Reception: üye desteği için dar ve net yetkiler
Reception çalışanları üyelerle ilk iletişimi kurar ve günlük destek süreçlerinde önemli rol oynar. Bununla birlikte reception erişimi, mümkün olduğunca dar ve görev odaklı olmalıdır.
Reception çalışanı; üyenin GymPT bağlantısı hakkında temel destek verebilir, doğru şubeye yönlendirme yapabilir ve onaylı bağlantı sürecindeki operasyonel adımları takip edebilir. Fakat bu rol, üyenin paylaşıma açmadığı antrenman detaylarını inceleme yetkisi anlamına gelmez.
Reception için uygun sınırlar
- Üyenin bağlantı sürecinin hangi aşamada olduğunu kontrol etmek.
- Üyeyi doğru şube veya yetkili kişiye yönlendirmek.
- Onaylı bağlantıların oluşturulmasıyla ilgili temel desteği sağlamak.
- Program, antrenman kaydı veya not gibi içeriklere yalnızca ilgili paylaşım izni varsa erişmek.
- Bir üyenin izni olmadan onun adına PT bağlantısı veya veri paylaşımı başlatmamak.
Bu sınırlar, reception ekibinin işini zorlaştırmak için değil, üyeye daha anlaşılır bir kontrol sunmak için konur. Üye, hangi bilgiyi kiminle paylaştığını anlayabilmelidir.
PT erişimi: bağlantı ve üye izni birlikte çalışmalı
GymPT’de gerçek kişisel antrenörler, yalnızca danışanın paylaşmayı seçtiği programları, antrenman kayıtlarını ve notları incelemelidir. Bir PT’nin salona bağlı olması, o salondaki tüm üyelerin bilgilerine otomatik erişim verdiği anlamına gelmez.
Örneğin bir üye belirli bir PT ile bağlantı kurduğunda, PT’nin inceleyebileceği içerik üyenin verdiği izinlerle sınırlı kalır. Üye daha sonra paylaşım kapsamını değiştirmek veya bağlantıyı sonlandırmak isterse salon ekibi bu tercihi kendi operasyonel kolaylığı için geçersiz saymamalıdır.
Haftalık AI özetleri gibi isteğe bağlı iş akışları da uygun paylaşım izinlerine bağlıdır. Yapay zekâ desteği, PT’nin profesyonel değerlendirmesini destekleyebilir; fakat PT incelemesinin veya üye onayının yerine geçmez.
Üye izniyle çalışan örnek iş akışı
Aşağıdaki örnek, salon personelinin erişim sınırlarını koruyarak nasıl ilerleyebileceğini gösterir:
- Üye bağlantı talebini başlatır: Üye, GymPT içinde ilgili salon veya PT ile bağlantı kurmak istediğini belirtir.
- Salon bağlantıyı onaylar: Yetkili owner, admin veya ilgili manager, bağlantının salonun kurallarına uygun olduğunu kontrol eder.
- Üye paylaşım kapsamını belirler: Üye hangi program, antrenman kaydı veya notların PT ile paylaşılacağını seçer.
- PT izin verilen içeriği inceler: PT, yalnızca paylaşılmış bilgiler üzerinden değerlendirme yapar.
- Program önerisi hazırlanır: PT, program önerisini manuel olarak veya web çalışma alanında isteğe bağlı AI desteğiyle hazırlar.
- Üye öneriyi gözden geçirir: Üye, öneriyi inceleyip kaydetmeye ve kullanmaya karar verir.
Bu süreçte salon personelinin görevi, üyenin yerine karar vermek veya tüm içeriği açmak değildir. Görev; bağlantının doğru kişilere yönlendirilmesini ve erişim sınırlarının korunmasını sağlamaktır.
Program önerilerinin nasıl çalıştığını daha ayrıntılı incelemek için kişisel antrenör program önerileri rehberine göz atabilirsiniz.
Şube erişimi ve personel değişiklikleri için kontrol listesi
Gym branch access management süreçlerini sürdürülebilir hale getirmek için her personel değişikliğinde aynı kontrol listesini uygulayın:
- Çalışanın yeni görevini ve sorumlu olduğu şubeleri yazılı olarak belirleyin.
- Eski şube erişimlerinin hâlâ gerekli olup olmadığını kontrol edin.
- Owner, admin, manager veya reception rolünün görevle gerçekten eşleştiğini doğrulayın.
- Onaylı GymPT bağlantılarında çalışanın rolünün ne olduğunu netleştirin.
- Üye tarafından paylaşılmayan içeriklerin rol nedeniyle görünür hale gelmediğini test edin.
- İşten ayrılan veya görev değiştiren kişilerin gereksiz erişimlerini gecikmeden kaldırın.
Çok şubeli yapıların erişim mantığını daha ayrıntılı ele alan çok şubeli spor salonlarında şube yönetimi iş akışı yazısı, bu kontrolü operasyonunuza uyarlamanıza yardımcı olabilir.
Üye verisi ve izinleri için salon içi iletişim kuralları
Teknik yetkilendirme kadar, personelin neyi görmemesi gerektiğini bilmesi de önemlidir. Salon yöneticileri yeni çalışanlara kısa ve açık kurallar sunmalıdır:
- Üyenin onayı olmadan antrenman bilgisi istenmez.
- Bir üye hakkında yalnızca görev için gerekli bilgiler konuşulur.
- PT bağlantısı, üyenin paylaşım izninin yerine geçmez.
- Bir personelin merakı, erişim gerekçesi değildir.
- AI destekli bir özet veya öneri, insan incelemesi olmadan kesin karar olarak kabul edilmez.
Üye ve PT arasındaki bağlantı mantığını incelemek için spor salonu üyesi ve kişisel antrenör bağlantıları rehberini okuyabilirsiniz.
Yetkileri düzenli olarak gözden geçirin
Bir rol bir kez verildiğinde sonsuza kadar aynı kalmamalıdır. Şubeler, ekipler ve sorumluluklar değiştikçe erişim modeli de gözden geçirilmelidir. Küçük bir salon için aylık veya üç aylık kontrol yeterli olabilir; önemli olan kontrolün düzenli yapılmasıdır.
Gözden geçirme sırasında şu soruları sorun:
- Bu personel hâlâ aynı görevde mi?
- Hâlâ aynı şubelerde mi çalışıyor?
- Verilen erişim, mevcut görevinden daha geniş mi?
- Üye izinleriyle rol erişimi birbirine karıştırılıyor mu?
- Onaylı olmayan bir bağlantı veya gereksiz paylaşım var mı?
PT’lerin izin verilen antrenman kayıtlarını daha düzenli değerlendirmesine yardımcı olacak yaklaşım için kişisel antrenör danışan ilerleme takibi rehberine de bakabilirsiniz.
Sonuç: net roller, sınırlı erişim ve bilinçli üye onayı
İyi tasarlanmış gym staff permissions yapısı, herkesin her şeyi görebildiği geniş bir sistem kurmak değildir. Owner organizasyonun genelinden sorumlu olur; admin yapılandırma ve personel yönetimini üstlenir; manager belirli şubenin operasyonuna odaklanır; reception ise üye desteği için daha dar yetkilerle çalışır.
Bu roller, üye izinleriyle birlikte uygulandığında salonlar hem daha düzenli hem de daha anlaşılır bir iş akışı oluşturabilir. GymPT’de şube erişimi, personel rolleri ve onaylı bağlantılar salon operasyonunu desteklerken; programlar, antrenman kayıtları ve notlar üyenin paylaşım tercihleriyle sınırlı kalır.
En pratik kural şudur: Her çalışana görevini yapması için gereken erişimi verin; üyenin paylaşmadığı bilgilere erişimi otomatik kabul etmeyin.