gym staff roles and member permissions
Gym staff roles and member permissions: En praktisk tilgangsguide
En praktisk guide for eiere og ansatte ved treningssentre som vil styre roller, filialtilgang, godkjente forbindelser og medlemstillatelser på en ryddig måte.
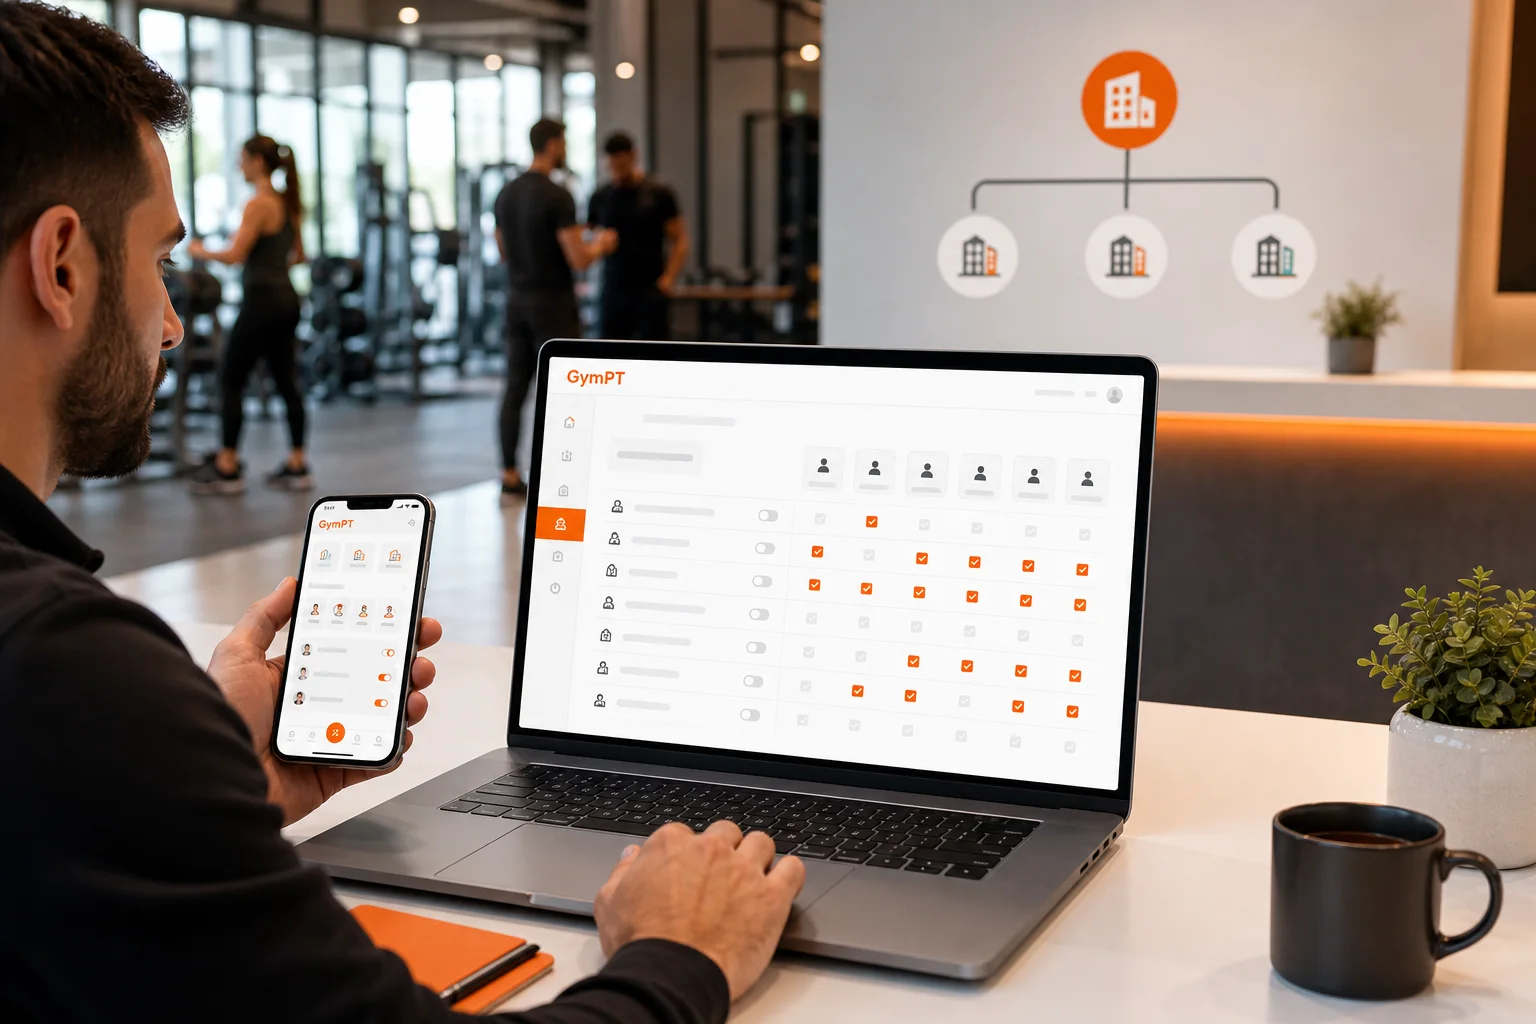
Gode gym staff roles and member permissions gjør det enklere å drive et treningssenter uten å gi alle ansatte mer tilgang enn de trenger. Når eier, administrator, manager, resepsjon og personlige trenere har tydelige ansvarsområder, blir det lettere å håndtere filialer, godkjente forbindelser og medlemmenes egne valg.
Dette handler ikke bare om datasikkerhet. Riktig tilgangsmodell reduserer også misforståelser i hverdagen: Hvem kan legge til en ansatt? Hvem kan administrere en filial? Hvem kan følge opp en forbindelse mellom medlem og PT? Og hvem kan se et treningsprogram eller en treningslogg?
I GymPT kombineres personalroller, filialtilgang, godkjente GymPT-forbindelser og medlemssamtykke. Det betyr at et treningssenter kan organisere arbeidet uten at hele organisasjonen automatisk får tilgang til medlemmers treningsinformasjon.
Hvorfor gym staff roles and member permissions bør planlegges sammen
En vanlig feil er å behandle ansattroller og medlemstillatelser som samme type tilgang. De er forskjellige:
- Ansattrollen beskriver hvilke administrative oppgaver en person kan utføre for treningssenteret.
- Filialtilgangen beskriver hvilke lokasjoner personen kan administrere eller arbeide med.
- Medlemstillatelsen beskriver hvilken informasjon et bestemt medlem har valgt å dele med en PT eller annen godkjent forbindelse.
En manager kan for eksempel ha ansvar for en bestemt filial, men det betyr ikke at vedkommende automatisk kan lese alle medlemmers programmer, treningslogger eller notater. På samme måte kan en PT ha en godkjent forbindelse med et medlem, men bare se treningsinformasjon medlemmet har valgt å dele.
Denne separasjonen følger et enkelt prinsipp: Gi hver person nok tilgang til å utføre jobben, men ikke mer enn nødvendig. Det kalles ofte minste privilegium, eller least privilege. Rollebasert tilgang gjør det enklere å organisere dette fordi tillatelser knyttes til arbeidsoppgaver og roller, ikke bare til enkeltpersoner.
En enkel modell for gym staff permissions
Jobbtitler varierer mellom treningssentre. Derfor bør rollene tilpasses organisasjonen, men en modell med eier, admin, manager og resepsjon gir et godt utgangspunkt.
Eier: overordnet ansvar for organisasjonen
Eieren har normalt det overordnede ansvaret for hvordan treningssenteret bruker GymPT. Rollen kan trenge tilgang til å:
- definere hvilke filialer organisasjonen kan administrere
- utpeke eller godkjenne administratorer
- sette forventninger til medlemssamtykke og intern tilgang
- vurdere om ansattroller fortsatt passer når arbeidsoppgaver endres
Eierrollen bør reserveres for personer som faktisk har organisasjonsansvar. En medarbeider bør ikke få eierlignende tilgang bare fordi vedkommende har jobbet lenge i virksomheten eller ofte hjelper til med tekniske oppgaver.
Admin: konfigurasjon og staff management
En admin håndterer vanligvis den praktiske oppsettet av treningssenterets GymPT-miljø. Det kan innebære å tildele roller, vedlikeholde filialtilgang og støtte godkjente GymPT-forbindelser i tråd med organisasjonens rutiner.
Admin bør likevel ikke bruke rollen som en generell snarvei til medlemmenes treningsdata. Administrativ tilgang bør først og fremst handle om oppsett og drift. Tilgang til et medlems program, treningsregistreringer eller notater bør fortsatt være avhengig av hva medlemmet har tillatt, og hvilken relasjon som finnes.
Et godt kontrollspørsmål er: Trenger denne administratoren å se innholdet, eller trenger personen bare å administrere tilgangen til systemet? Ofte er svaret det siste.
Manager: operativ tilgang til bestemte filialer
En manager trenger gjerne mer praktisk tilgang enn resepsjonen, men vanligvis innenfor én eller noen få filialer. Filialbasert tilgang er viktig for treningssentre med flere lokasjoner fordi den begrenser hvem som kan administrere hva.
En manager kan for eksempel ha ansvar for å:
- følge opp ansatte og roller i sin egen filial
- kontrollere at godkjente GymPT-forbindelser håndteres etter interne rutiner
- hjelpe medlemmer med spørsmål om hvem de deler informasjon med
- eskalere tilgangsspørsmål til admin eller eier
Manageren bør ikke automatisk ha organisasjonsomfattende tilgang. En person som leder filial A, trenger normalt ikke samme kontroll over filial B. Denne avgrensningen gjør også endringer enklere når ansatte bytter lokasjon eller får nytt ansvar.
Resepsjon: støtte uten unødvendig innsyn
Resepsjonen er ofte det første kontaktpunktet for medlemmer. Rollen kan derfor være viktig for å hjelpe med kontoer, grunnleggende spørsmål og godkjente forbindelser. Samtidig bør resepsjonen ha en smalere tilgangsprofil enn eier, admin og manager.
Resepsjonens arbeidsflyt bør være bygget rundt praktisk støtte, ikke innsyn i personlig treningsinformasjon. Når et medlem spør hvem som kan se et program eller en treningslogg, bør medarbeideren kunne forklare prosessen eller sende saken videre uten å åpne innholdet selv.
Medlemssamtykke setter grensen for treningsinformasjon
Roller i treningssenteret avgjør ikke alene hvem som kan se et medlems treningsdata. Medlemmet må også ha valgt å dele informasjonen med den aktuelle forbindelsen.
I GymPT kan medlemmer velge å dele programmer, treningsregistreringer og notater med en tilknyttet PT. PT-en gjennomgår bare det medlemmet har tillatt. Eventuelle ukentlige AI-oppsummeringer krever også de nødvendige tillatelsene. Dette er en viktig forskjell fra en modell der alle ansatte får et samlet innsyn i medlemmenes aktivitet.
Bruk derfor disse spørsmålene når dere oppretter en arbeidsflyt:
- Hvilken ansatt eller PT skal hjelpe medlemmet?
- Hvilken informasjon har medlemmet faktisk valgt å dele?
- Hvilken filial eller organisasjonsrolle er relevant for oppgaven?
- Trenger personen å lese innholdet, eller bare håndtere forbindelsen?
- Hva skjer hvis medlemmet trekker tilbake tillatelsen?
Dette gjør member data consent til en aktiv del av driften, ikke bare en tekst i vilkårene.
Slik kan et treningssenter bruke rollebasert tilgang i praksis
Eksempel 1: Ny forbindelse mellom medlem og PT
Et medlem ønsker oppfølging fra en PT ved filialen. Først opprettes eller godkjennes forbindelsen etter treningssenterets rutine. Deretter velger medlemmet hvilken informasjon som skal deles. PT-en kan så gjennomgå den tillatte informasjonen og bruke den som grunnlag for oppfølging.
Hvis PT-en skal lage et nytt program, kan forslaget utarbeides manuelt eller med valgfri AI-støtte i arbeidsområdet på web. Medlemmet vurderer selv forslaget og bestemmer om det skal lagres og brukes. PT-ens rolle er altså å støtte og kvalitetssikre prosessen, ikke å omgå medlemsperspektivet.
Les også Gym member and personal trainer connections: En praktisk arbeidsflyt for treningssentre for en mer detaljert gjennomgang av forbindelser.
Eksempel 2: Oppfølging av treningsregistreringer
En PT kan følge opp et medlem ved å se på delte treningsregistreringer og notater. PT-en trenger ikke tilgang til andre medlemmers data, og en manager trenger ikke nødvendigvis å se innholdet i oppfølgingen.
En praktisk rutine kan være at PT-en:
- går gjennom informasjon medlemmet har delt
- noterer spørsmål eller behov for justeringer
- foreslår neste steg i dialog med medlemmet
- bruker AI-støtte bare når funksjonen er tilgjengelig og ønsket
For mer om denne arbeidsflyten, se Personal trainer client progress tracking: En praktisk ukentlig arbeidsflyt.
Eksempel 3: Filialbytte
En ansatt som går fra filial A til filial B, bør få tilgangsrollen gjennomgått samtidig. Det er ikke nok å endre stillingstittel i en intern oversikt. Vurder hvilke filialer personen fortsatt skal kunne administrere, hvilke oppgaver som skal følge med, og om gamle tilganger bør fjernes.
For treningssentre med flere lokasjoner kan dette være en fast del av gym branch access management. En enkel sjekkliste ved filialbytte kan forhindre at gamle tilganger blir stående lenger enn nødvendig.
Se også Gym Branch Management App: Praktisk arbeidsflyt for treningssentre med flere lokasjoner.
En praktisk tilgangsmatrise
Før dere setter opp roller, skriv ned hvilke oppgaver som hører til hver rolle. Tabellen kan gjerne lages som en intern sjekkliste, selv om selve artikkelen ikke trenger en teknisk tilgangstabell.
- Eier: organisasjonsansvar, overordnet filialstruktur og utpeking av administratorer.
- Admin: rolleoppsett, filialtilgang og støtte til godkjente forbindelser.
- Manager: operativ oppfølging innenfor tildelte filialer.
- Resepsjon: medlemshjelp og praktisk støtte med begrenset innsyn.
- PT: oppfølging av egne, godkjente forbindelser og bare informasjon medlemmet har delt.
Vær oppmerksom på at disse rollene ikke nødvendigvis betyr det samme i alle treningssentre. Det viktigste er at dere dokumenterer hva hver rolle kan gjøre, hvilke filialer den gjelder for, og hvilke medlemstillatelser som kreves.
Fem rutiner som holder tilgangene ryddige
1. Tildel roller etter arbeidsoppgave
Start med oppgaven, ikke personen. Spør hva medarbeideren faktisk skal gjøre i GymPT, og velg den smaleste rollen som dekker behovet.
2. Skill mellom organisasjon og filial
Unngå å gi alle ansatte tilgang til alle lokasjoner dersom arbeidet bare gjelder én filial. Filialgrensene bør speile det reelle ansvaret.
3. Kontroller godkjente forbindelser
En forbindelse mellom medlem og PT bør være forståelig for begge parter. Medlemmet bør vite hvem som er tilknyttet, og PT-en bør vite hvilket innhold som er tilgjengelig.
4. Gjennomgå roller jevnlig
Tilganger bør gjennomgås når noen begynner, slutter, bytter filial eller endrer arbeidsoppgaver. Planlegg også en periodisk gjennomgang, slik at gamle roller ikke blir stående automatisk.
5. Skill AI-støtte fra beslutningsansvar
Valgfrie AI-funksjoner kan hjelpe med oppsummering eller programarbeid, men de erstatter ikke vurderingen til en ekte PT eller treningssenterets egne rutiner. Bruk bare funksjoner som er tilgjengelige for kontoen, og kontroller hvilke tillatelser eller eventuelle krav som vises før bruk.
En kort sjekkliste for eiere og ledere
- Er det tydelig hvem som er eier, admin, manager og resepsjon?
- Er hver rolle begrenset til nødvendige oppgaver?
- Er filialtilgang skilt fra organisasjonsomfattende administrasjon?
- Kan ansatte forklare forskjellen mellom rolle og medlemssamtykke?
- Ser PT-er bare programmer, treningsregistreringer og notater medlemmet har delt?
- Finnes det en rutine for å fjerne eller endre tilgang ved rollebytte?
- Vet medlemmene hvordan de godkjenner eller endrer forbindelser?
Hvis dere vil forbedre den praktiske oppfølgingen ytterligere, kan dere også se AI weekly summaries for personal trainers: En menneskestyrt arbeidsflyt. Hovedpoenget er det samme: Teknologien bør støtte en tydelig arbeidsprosess, mens medlemmet beholder kontrollen over hva som deles.
Konklusjon
Gode gym staff roles and member permissions bygger på tre separate spørsmål: Hvilken rolle har medarbeideren? Hvilken filial eller organisasjon kan personen administrere? Og hva har medlemmet valgt å dele?
Ved å holde disse nivåene adskilt kan treningssentre gi eier, admin, manager, resepsjon og PT praktisk tilgang uten å skape unødvendig innsyn. Det gir en mer oversiktlig drift, tydeligere ansvar og en bedre opplevelse for medlemmer som ønsker hjelp fra treningssenteret eller en personlig trener.