gym staff roles and member permissions
Gym staff roles and member permissions : guide pratique pour les salles
Découvrez comment organiser les rôles owner, admin, manager et réception, tout en limitant l’accès aux informations d’entraînement partagées par les membres.
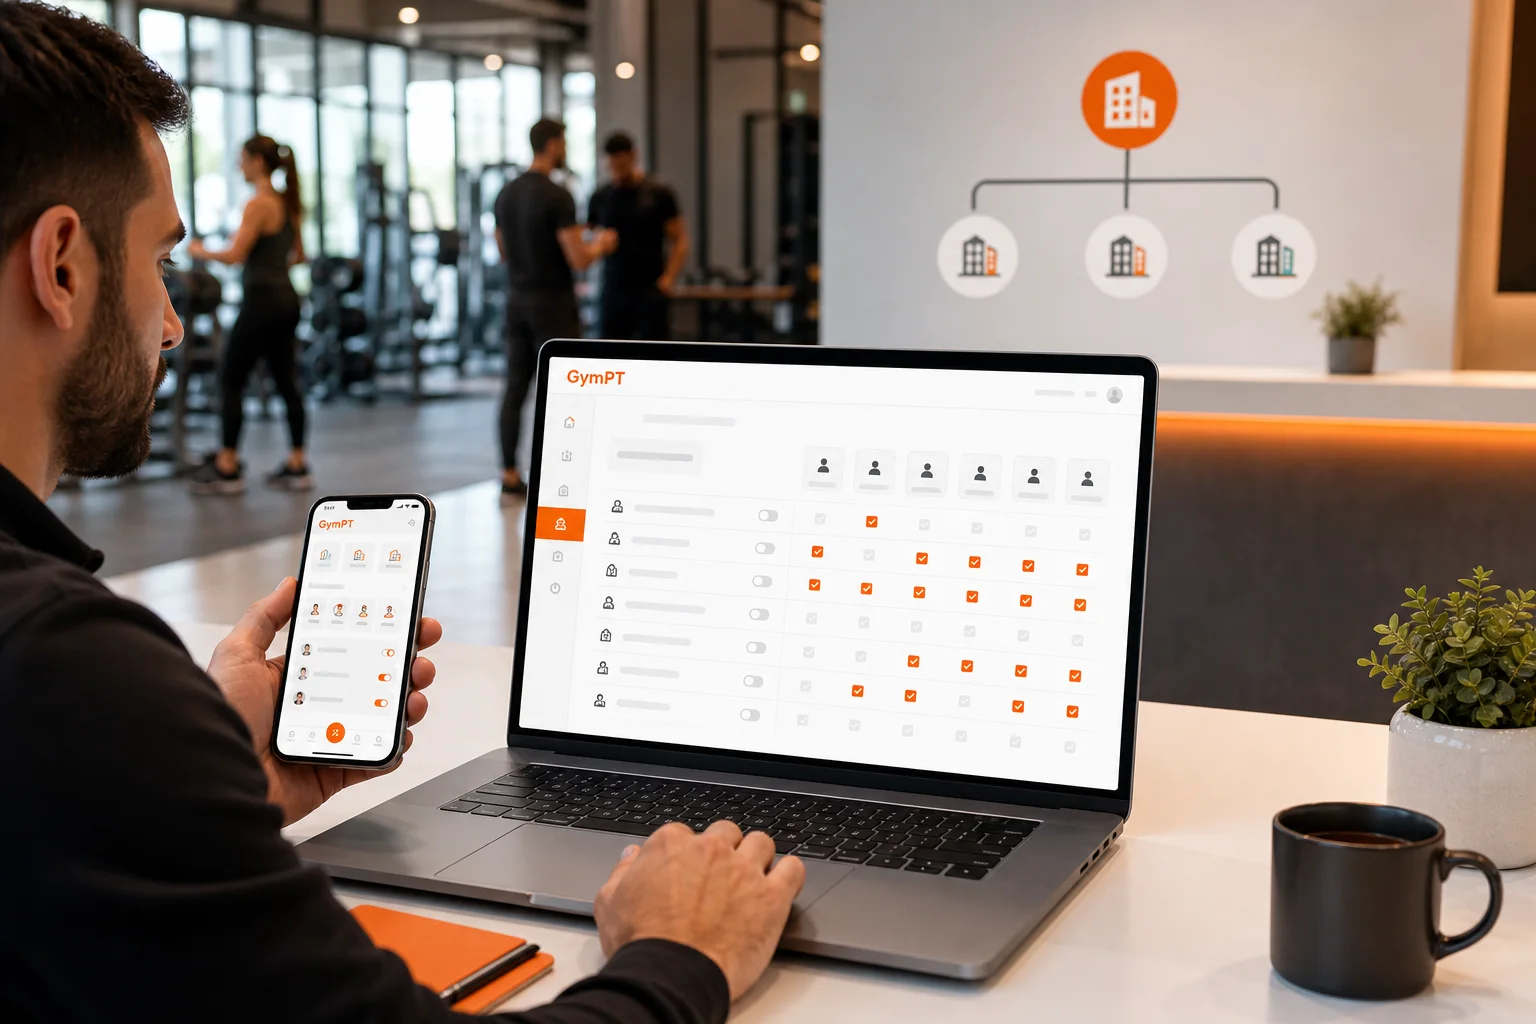
Dans une salle de sport, les gym staff roles and member permissions doivent faciliter le travail quotidien sans donner à chaque employé un accès excessif aux informations personnelles d’entraînement. La gestion des branches, des connexions avec les membres et des programmes nécessite une organisation claire, surtout lorsqu’une salle compte plusieurs sites ou plusieurs catégories de personnel.
Le principe le plus utile est simple : chaque personne doit disposer des accès nécessaires à sa mission, mais pas davantage. Cette approche aide à réduire les erreurs, clarifie les responsabilités et respecte le choix des membres concernant les programmes, séances et notes qu’ils souhaitent partager.
Pourquoi définir les rôles et permissions du staff ?
Sans séparation claire, une salle peut rapidement perdre la visibilité sur les personnes autorisées à gérer une branche, approuver une connexion ou répondre à une demande de membre. Un compte trop puissant peut aussi exposer des informations qui ne sont pas nécessaires au travail concerné.
Une bonne organisation des permissions permet de répondre à quatre questions avant chaque action :
- Qui doit effectuer cette action ?
- Sur quelle branche cette personne travaille-t-elle ?
- Quel niveau d’accès est réellement nécessaire ?
- Le membre a-t-il autorisé le partage de l’information concernée ?
Dans GymPT, ces questions s’appliquent à la gestion des branches accessibles à la salle, aux rôles du personnel, aux connexions approuvées et aux informations d’entraînement partagées par les membres. Une salle ne doit pas considérer une connexion avec un membre comme une autorisation générale d’accéder à toutes ses données.
Le principe de moindre privilège pour une salle de sport
Le principe de moindre privilège consiste à accorder uniquement les autorisations indispensables à l’accomplissement d’une tâche. Pour une salle, cela signifie par exemple qu’un responsable d’une seule branche n’a pas automatiquement besoin de gérer toutes les autres implantations.
Ce principe ne rend pas le fonctionnement plus compliqué. Au contraire, il fournit une base pratique pour attribuer les accès, former les équipes et revoir les permissions lorsqu’une personne change de poste.
Avant de créer les comptes, rédigez une courte matrice interne avec trois colonnes :
- La responsabilité associée au poste.
- Les actions nécessaires pour l’exercer.
- Les accès qui ne sont pas nécessaires.
Cette dernière colonne est importante. Elle évite de transformer un rôle opérationnel en accès global par défaut.
Un modèle clair pour les gym staff permissions
Owner : responsabilité globale de l’organisation
Le rôle owner correspond à la personne responsable du fonctionnement général de la salle ou de l’organisation. Il peut être pertinent pour superviser les branches accessibles, désigner les administrateurs, valider le modèle de gestion des connexions et vérifier que les responsabilités restent adaptées.
L’accès owner doit rester limité aux personnes qui portent réellement la responsabilité de l’organisation. L’ancienneté, à elle seule, ne justifie pas un accès global.
Le owner peut notamment :
- Définir les branches gérées par l’organisation.
- Attribuer ou revoir les rôles administratifs.
- Établir les règles internes concernant le consentement des membres.
- Vérifier régulièrement que les accès correspondent encore aux fonctions exercées.
Lorsqu’une personne quitte l’organisation ou change de poste, son accès doit être réévalué rapidement au lieu de rester actif par habitude.
Admin : configuration et gestion du personnel
L’admin s’occupe généralement de la configuration pratique de l’espace GymPT. Son rôle peut inclure la gestion des rôles, la maintenance des accès aux branches et le suivi des connexions approuvées, selon les règles définies par le owner.
Un admin ne devrait pas utiliser son accès pour consulter des informations d’entraînement qui ne sont pas nécessaires à une tâche administrative. La configuration d’un rôle et la lecture d’un programme client sont deux responsabilités différentes.
Pour limiter les erreurs, l’organisation peut désigner un petit nombre d’admins et documenter les actions qu’ils sont autorisés à réaliser. Une séparation entre la gestion des accès et la revue des situations client peut aussi renforcer la clarté interne.
Manager : supervision opérationnelle d’une ou plusieurs branches
Le manager travaille généralement au niveau opérationnel. Il peut avoir besoin de gérer une branche précise, de suivre les connexions approuvées pour cette branche et de coordonner les demandes entre membres et professionnels autorisés.
Le périmètre du manager doit être défini par site. Un manager affecté à la branche A ne devrait pas recevoir automatiquement les droits de la branche B, même si les deux sites appartiennent à la même organisation.
Avant d’attribuer ce rôle, précisez :
- Les branches accessibles.
- Les actions de gestion autorisées.
- Les personnes avec lesquelles le manager peut coordonner une connexion.
- Les informations client qui restent soumises au partage explicite du membre.
Cette méthode correspond à une logique de gym branch access management : l’accès suit la responsabilité réelle, et non la structure théorique de l’entreprise.
Réception : assistance limitée et connexions approuvées
Le personnel de réception a souvent besoin d’un accès plus restreint. Son travail peut consister à aider un membre, orienter une demande ou vérifier le statut d’une connexion approuvée selon les procédures de la salle.
La réception n’a pas besoin d’un accès général aux programmes, historiques d’entraînement ou notes personnelles des membres pour assurer un bon accueil. Si une demande concerne un programme ou une relation avec un coach, elle peut être transmise à la personne autorisée.
Un rôle limité est également plus facile à expliquer lors de l’intégration d’un nouveau collaborateur. Le personnel sait ce qu’il peut faire, ce qu’il ne doit pas consulter et quand demander l’intervention d’un manager ou d’un admin.
Le consentement du membre doit rester au centre
Une salle peut gérer une connexion approuvée sans obtenir automatiquement une visibilité complète sur les données d’entraînement d’un membre. Le membre doit conserver le contrôle sur les programmes, séances enregistrées et notes qu’il choisit de partager avec un professionnel ou une équipe autorisée.
Pour un workflow plus sûr, utilisez cette séquence :
- Le membre choisit la personne ou la relation concernée.
- La connexion est approuvée selon le processus de la salle.
- Le membre décide quelles informations d’entraînement peuvent être partagées.
- Le professionnel consulte uniquement les éléments autorisés.
- Une nouvelle demande de partage est traitée comme une nouvelle décision, et non comme une permission permanente et illimitée.
Ce fonctionnement est particulièrement important lorsqu’un coach prépare une proposition de programme. Le professionnel peut examiner les éléments permis, rédiger une proposition manuellement ou avec une aide IA dans l’espace web prévu, puis laisser le membre la revoir avant de décider de l’enregistrer et de l’utiliser.
Exemple de workflow pour une demande de membre
Imaginons qu’un membre demande de l’aide pour structurer ses prochaines séances.
- La réception identifie la demande et confirme la branche concernée.
- Le manager vérifie que la connexion avec le professionnel est approuvée.
- Le membre choisit les programmes, enregistrements et notes qu’il souhaite partager.
- Le personal trainer examine uniquement ces éléments.
- Le coach prépare une proposition adaptée, manuellement ou avec un soutien IA optionnel.
- Le membre consulte la proposition et décide de la sauvegarder ou non.
Ce workflow évite deux confusions fréquentes : une connexion administrative n’est pas une autorisation d’accès illimité, et une proposition de programme n’est pas automatiquement un programme actif. La décision finale appartient au membre.
Pour approfondir cette étape, consultez notre article sur le workflow de revue des propositions de programmes par un personal trainer.
Comment gérer les programmes, séances et notes partagés
Les membres peuvent utiliser GymPT pour enregistrer leurs données d’entraînement et conserver leurs connexions avec une formule gratuite. Ils peuvent aussi construire un programme manuel sans crédits IA, demander une aide IA optionnelle ou examiner une proposition préparée par un personal trainer.
Dans tous les cas, la salle ne doit pas présenter l’IA comme une analyse générale de tous les membres. L’IA peut assister une action autorisée, mais elle ne remplace ni le jugement professionnel ni la décision du membre. Les informations examinées par un PT restent limitées à ce que le client a permis de partager. Les éventuels résumés hebdomadaires nécessitent également les autorisations correspondantes.
Pour les équipes, une règle interne peut être formulée ainsi : pas de partage autorisé, pas de revue client. Cette phrase simple peut être ajoutée aux procédures d’accueil, de formation et de changement de poste.
Checklist de mise en place pour les propriétaires et managers
Utilisez cette checklist avant d’activer les accès de votre équipe :
- Branches : chaque personne est-elle rattachée uniquement aux sites nécessaires ?
- Rôles : le poste attribué correspond-il aux responsabilités réelles ?
- Limites : les accès non nécessaires sont-ils exclus ?
- Consentement : les employés savent-ils que les données client dépendent du partage autorisé par le membre ?
- Connexions : les relations avec les membres et PT sont-elles approuvées selon une procédure claire ?
- Départs : les permissions sont-elles retirées ou modifiées lorsqu’un employé quitte son poste ?
- Révision : un responsable vérifie-t-il périodiquement les rôles et accès ?
Pour les salles multisites, notre guide sur le workflow de gestion des branches complète cette approche avec une méthode centrée sur les périmètres d’accès.
Former le staff sans créer de confusion
Une politique de permissions n’est efficace que si l’équipe la comprend. Lors de l’intégration, expliquez les différences entre une demande d’assistance, une connexion approuvée et une autorisation de consulter des données d’entraînement.
Donnez aussi des exemples concrets :
- La réception peut orienter une demande sans ouvrir le programme du membre.
- Le manager peut gérer une connexion pour sa branche sans accéder aux données non partagées.
- Le PT peut revoir les éléments permis et préparer une proposition.
- Le membre décide s’il souhaite enregistrer et utiliser cette proposition.
Les équipes qui souhaitent améliorer le suivi peuvent également consulter notre guide sur le suivi de progression des clients par un personal trainer, en gardant toujours le même principe de partage autorisé.
À retenir
Les gym staff roles and member permissions ne sont pas une simple question d’administration. Ils définissent la manière dont une salle protège la confiance de ses membres tout en permettant à son équipe de travailler efficacement.
Commencez par un modèle simple : owner pour la responsabilité globale, admin pour la configuration, manager pour la supervision opérationnelle des branches et réception pour l’assistance limitée. Ajoutez ensuite deux garde-fous permanents : le moindre privilège et le consentement du membre.
Avec GymPT, les salles peuvent gérer leurs branches, leurs rôles et leurs connexions approuvées sans transformer l’organisation en espace d’accès général aux informations personnelles. Les professionnels restent impliqués, l’IA demeure optionnelle et le membre conserve la décision sur les données partagées et les programmes utilisés.
Pour relier cette organisation à une routine concrète, découvrez aussi notre guide du programme hebdomadaire simple et régulier.