gym staff roles and member permissions
Gym staff roles and member permissions: guida pratica per le palestre
Una guida operativa per proprietari e staff di palestra: definisci ruoli, limita gli accessi alle sedi e proteggi le informazioni condivise dai membri.
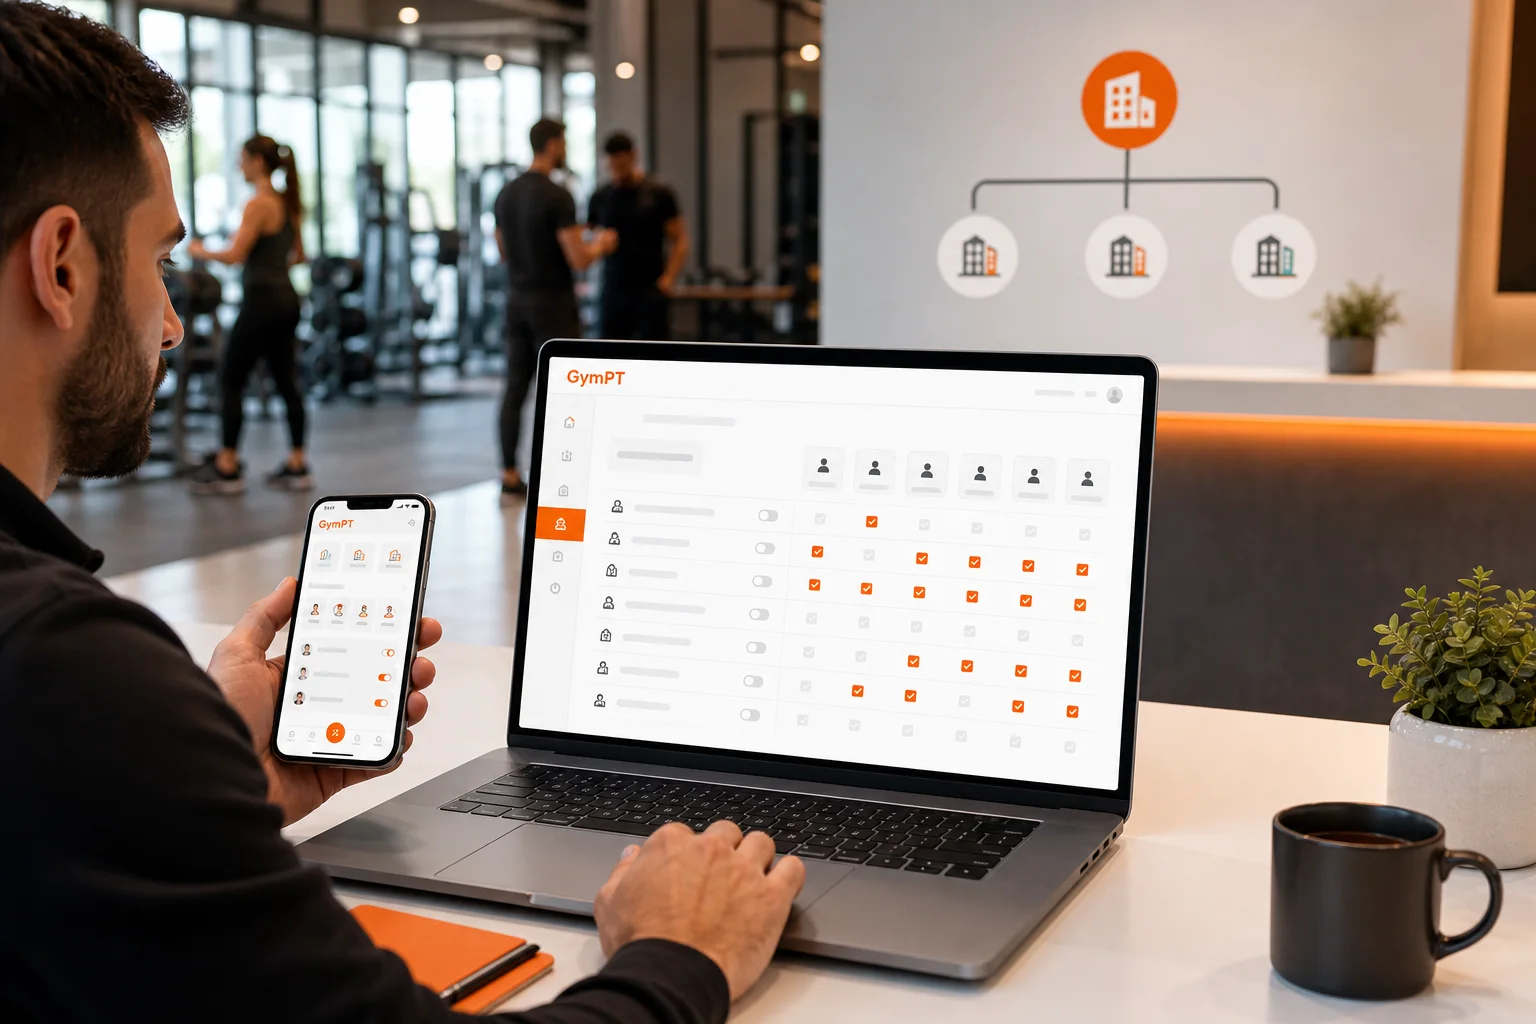
Gestire una palestra significa coordinare persone, sedi e attività diverse senza trasformare ogni account in un accesso illimitato. Per questo, definire con chiarezza gym staff roles and member permissions è una parte importante dell’organizzazione quotidiana: ogni persona dovrebbe poter svolgere il proprio lavoro, ma vedere o modificare solo ciò che serve davvero.
Il principio pratico è semplice: associare i permessi al ruolo, alla sede e al consenso del membro. In GymPT, questo approccio si applica alla gestione delle filiali accessibili, ai ruoli dello staff e alle connessioni approvate tra palestre, membri e personal trainer. Non significa creare un accesso generale ai dati di tutti gli iscritti: le informazioni di allenamento restano legate alle condivisioni autorizzate dal membro.
Perché gym staff roles and member permissions devono essere definiti insieme
Un ruolo descrive ciò che una persona deve fare. Un permesso stabilisce ciò che può effettivamente vedere o gestire. Se queste due cose vengono confuse, si verificano spesso due problemi opposti:
- alcuni collaboratori ricevono più accesso del necessario;
- altri non riescono a completare attività legittime, come gestire una sede o verificare una connessione approvata.
Un modello basato sui ruoli, spesso chiamato role-based access control, rende più semplice assegnare e rivedere le autorizzazioni. Invece di configurare ogni utente da zero, la palestra definisce responsabilità coerenti per proprietari, amministratori, manager e reception. Il risultato non è solo una configurazione più ordinata: è anche più facile capire chi può fare cosa quando cambia l’organigramma.
Il modello deve però includere anche un secondo livello: il consenso del membro. Il ruolo di una persona non dovrebbe automaticamente autorizzarla a leggere programmi, registri di allenamento o note personali. In GymPT, i personal trainer possono consultare soltanto i contenuti che il cliente ha scelto di condividere con loro. Le eventuali sintesi settimanali basate sull’AI richiedono inoltre le autorizzazioni appropriate.
Un modello pratico per i principali ruoli dello staff
I nomi dei ruoli possono variare da una palestra all’altra. La distinzione seguente offre però una base utile per impostare i gym staff permissions in modo comprensibile e proporzionato.
Proprietario: responsabilità sull’organizzazione
Il proprietario ha la responsabilità generale del modo in cui la palestra utilizza GymPT. È il ruolo più adatto per supervisionare la struttura dell’organizzazione e verificare che gli accessi assegnati siano ancora coerenti con le responsabilità reali.
- definire quali filiali sono accessibili all’organizzazione;
- designare o confermare gli amministratori;
- stabilire le regole interne per connessioni approvate e consenso dei membri;
- verificare periodicamente se i ruoli assegnati sono ancora necessari.
Il ruolo di proprietario non dovrebbe essere assegnato automaticamente al dipendente più anziano o al manager di una singola sede. La responsabilità organizzativa deve corrispondere al livello di controllo concesso.
Admin: configurazione e gestione dello staff
L’amministratore si occupa normalmente della configurazione operativa dell’ambiente GymPT. Può gestire i ruoli dello staff, mantenere l’accesso alle sedi e supportare le connessioni approvate secondo le regole definite dalla palestra.
È utile distinguere tra configurazione e consultazione dei dati dei membri. Un admin può avere responsabilità sulla struttura dell’account della palestra senza ricevere automaticamente accesso ai programmi, ai workout registrati o alle note che i membri hanno condiviso con un personal trainer.
Manager: responsabilità limitata alla sede
Il manager coordina una filiale o un gruppo specifico di attività. Per questo, il suo accesso dovrebbe essere collegato alle sedi effettivamente gestite, non a tutte le filiali dell’organizzazione.
- operare sulle sedi assegnate;
- supportare il personale della propria filiale;
- seguire le richieste relative a connessioni approvate;
- escalare all’admin le modifiche che richiedono un livello superiore.
Questo è un esempio concreto di gym branch access management: limitare il dominio operativo riduce il rischio di modifiche accidentali e rende più chiaro chi è responsabile di una determinata sede.
Reception: supporto quotidiano con accesso ristretto
La reception ha spesso un contatto diretto con i membri, ma non per questo deve avere accesso a tutte le informazioni di allenamento. Il suo ruolo dovrebbe concentrarsi sulle attività di supporto previste dalla palestra e sulle connessioni che il membro ha approvato.
La reception può, ad esempio, aiutare un membro a capire a chi è collegato o a indirizzare una richiesta al manager corretto. Non dovrebbe invece consultare programmi personali, registri di allenamento o note condivise esclusivamente con un personal trainer, salvo che il sistema e il membro abbiano previsto esplicitamente quella condivisione.
Il confine tra accesso dello staff e consenso del membro
Un errore comune consiste nel trattare l’appartenenza alla palestra come un’autorizzazione generale ai dati personali. Sono due cose diverse:
- il ruolo dello staff stabilisce quali attività organizzative una persona può svolgere;
- il consenso del membro stabilisce quali contenuti di allenamento possono essere condivisi con un determinato professionista o collegamento.
Un membro può scegliere di lavorare con un personal trainer e condividere con lui alcuni programmi, workout registrati e note. Il trainer può quindi rivedere quei contenuti per fornire un supporto più contestualizzato. Questo non equivale a rendere le informazioni disponibili a tutti i dipendenti della palestra.
La stessa logica vale per una proposta di programma. Il personal trainer può preparare la proposta manualmente o con supporto AI nell’area web professionale. Il membro la esamina e decide se salvarla e utilizzarla. La palestra non dovrebbe presentare la proposta come automaticamente attiva né considerarla accessibile a tutto lo staff.
Workflow consigliato per configurare i permessi
Una configurazione efficace non si limita ad assegnare quattro etichette. Serve un piccolo processo di revisione.
- Elenca le attività reali. Scrivi cosa deve fare ogni ruolo: gestire filiali, assegnare staff, supportare connessioni o seguire richieste dei membri.
- Collega ogni attività alla sede corretta. Un manager di una filiale non ha necessariamente bisogno dell’accesso alle altre sedi.
- Separa la gestione organizzativa dai dati di allenamento. L’accesso all’account della palestra non deve diventare un accesso automatico ai contenuti condivisi con i trainer.
- Verifica le connessioni approvate. Prima di indirizzare un membro verso un trainer, assicurati che la relazione sia stata approvata secondo il workflow della palestra.
- Rivedi gli accessi quando cambia il ruolo. Trasferimenti, sostituzioni e uscite dallo staff devono comportare una revisione tempestiva dei permessi.
Questa struttura riflette il principio del least privilege: concedere il minimo accesso necessario per svolgere una funzione. Non è un ostacolo al lavoro; al contrario, rende più prevedibili le responsabilità.
Esempio: dalla richiesta del membro alla revisione del programma
Immagina questo scenario operativo:
- un membro chiede supporto per organizzare meglio il proprio allenamento;
- la reception indirizza la richiesta al manager o al personal trainer appropriato;
- il membro approva la connessione con il trainer;
- il trainer rivede solo i programmi, i registri e le note che il membro ha permesso di condividere;
- il trainer prepara una proposta, manualmente o con supporto AI;
- il membro esamina la proposta e decide se salvarla e utilizzarla.
In questo workflow, ogni persona ha un compito distinto. La reception facilita il contatto, il manager coordina la sede, il trainer svolge la revisione professionale e il membro mantiene il controllo sulla condivisione e sull’utilizzo della proposta.
Per approfondire il ruolo delle connessioni, consulta la guida Connessioni tra membri della palestra e personal trainer. Se invece vuoi organizzare meglio la gestione di più sedi, può essere utile anche Gym branch management app: guida pratica per palestre multi-sede.
Come evitare gli errori più comuni
Errore 1: assegnare accesso completo “per comodità”
L’accesso totale può sembrare più rapido, ma rende difficile distinguere le responsabilità e aumenta il rischio di visualizzazioni non necessarie. Parti dal ruolo effettivo e amplia l’accesso solo quando esiste una ragione operativa documentata.
Errore 2: confondere una connessione con l’accesso alla palestra
Una connessione approvata tra membro e trainer non significa che ogni dipendente della palestra possa leggere i contenuti condivisi. La relazione deve restare circoscritta alle persone e alle informazioni previste.
Errore 3: lasciare attivi i permessi dopo un cambio di mansione
Quando un manager passa a un’altra sede o un collaboratore lascia l’organizzazione, la revisione degli accessi dovrebbe far parte della procedura di cambio ruolo, non essere un’attività facoltativa da ricordare in seguito.
Errore 4: delegare il giudizio professionale all’AI
Le funzioni AI possono aiutare a organizzare informazioni o preparare una bozza, ma non sostituiscono il giudizio del personal trainer. La revisione umana resta essenziale, soprattutto quando si decide se una proposta è adatta al contesto condiviso dal membro.
Per vedere come strutturare questo passaggio, leggi Personal Trainer Workout Program Proposals: guida al workflow con il cliente. Per il monitoraggio dei progressi condivisi dal cliente, puoi consultare anche Personal Trainer Client Progress Tracking.
Checklist finale per proprietari e responsabili di palestra
- Ogni membro dello staff ha un ruolo coerente con il lavoro che svolge?
- L’accesso dei manager è limitato alle filiali pertinenti?
- La reception può supportare i membri senza vedere dati di allenamento non necessari?
- Le connessioni tra membri e personal trainer sono approvate?
- È chiaro che il membro decide quali programmi, workout e note condividere?
- Le proposte dei trainer vengono esaminate e salvate dal membro, invece di essere considerate automaticamente attive?
- I permessi vengono rivisti quando cambia una mansione?
Un buon sistema di gym staff roles and member permissions non consiste nel concedere più accesso possibile. Consiste nel creare confini comprensibili tra gestione della palestra, coordinamento delle sedi, supporto alla reception e coaching personalizzato. Con ruoli proporzionati, connessioni approvate e consenso del membro, GymPT può aiutare la palestra a lavorare in modo più ordinato senza trasformare i dati di allenamento personali in una risorsa accessibile indiscriminatamente.