gym staff roles and member permissions
Gym staff roles and member permissions: En praktisk adgangsguide
En praktisk guide til gym-ejere og medarbejdere, der vil styre filialadgang, personaleroller og medlemsstyrede forbindelser uden at give unødvendig adgang til træningsdata.
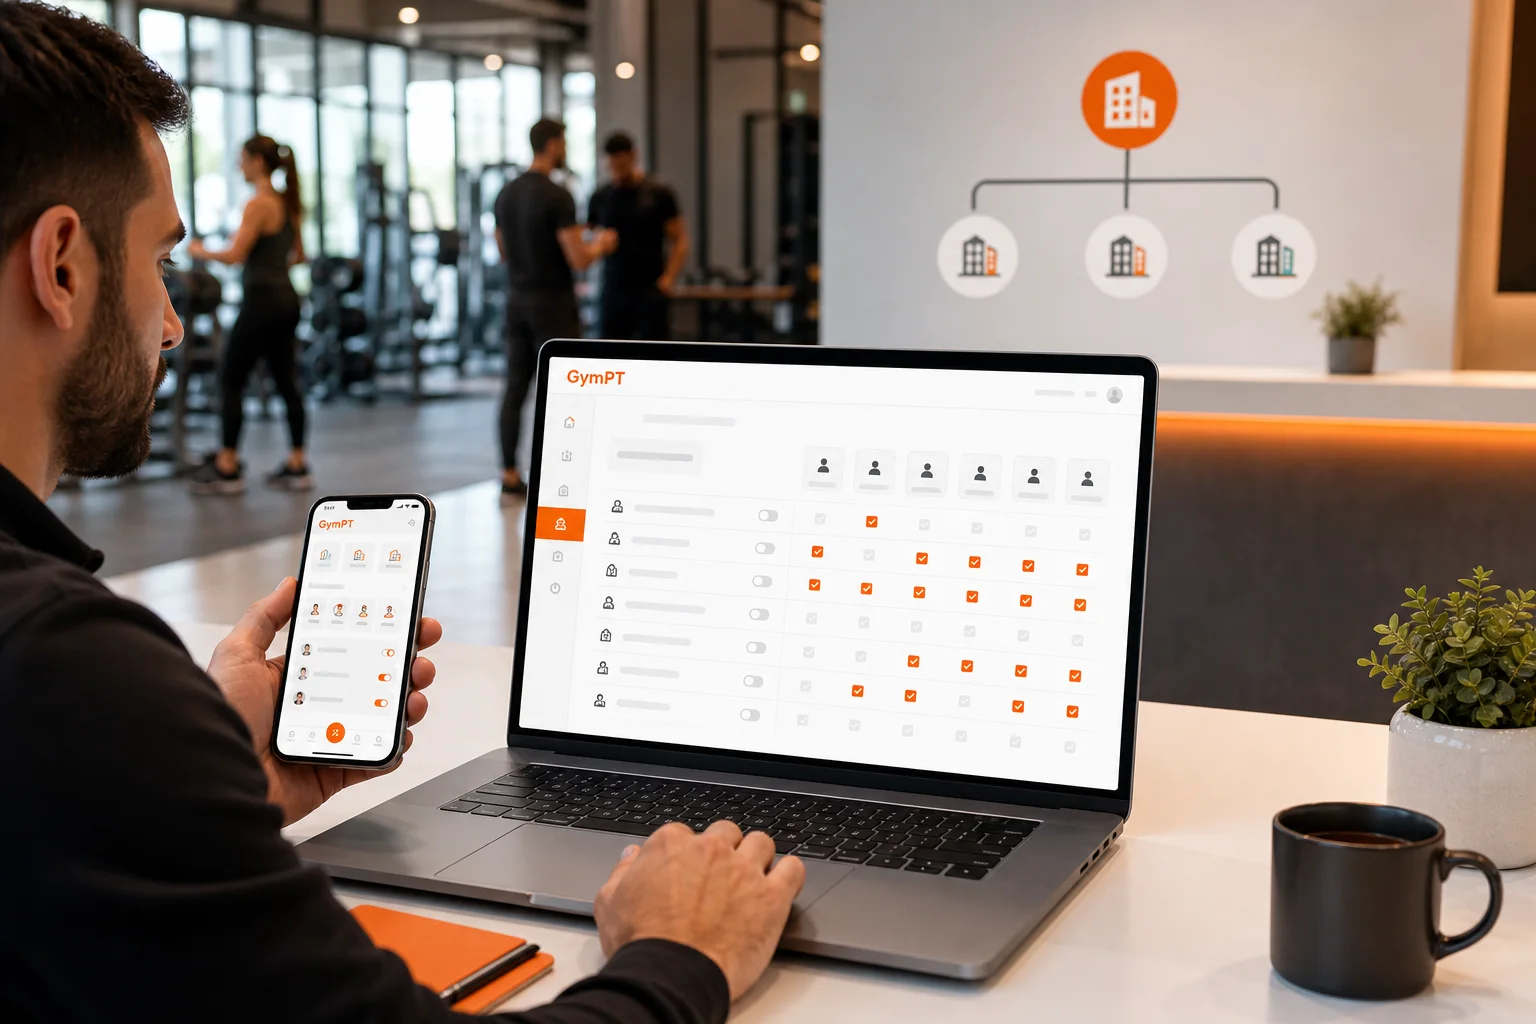
Gym staff roles and member permissions bør gøre den daglige drift enklere uden at give flere medarbejdere adgang til personlige træningsoplysninger end nødvendigt. Når alle har samme brede adgang, bliver det uklart, hvem der må administrere en filial, godkende en forbindelse, gennemgå et program eller svare på et medlems spørgsmål.
En bedre model er at knytte adgang til den konkrete arbejdsopgave. Ejere og administratorer kan have behov for organisatoriske indstillinger. Managers har typisk ansvar for bestemte filialer. Receptionen har ofte brug for en smallere adgang til medlemsservice og godkendte forbindelser. Personlige trænere bør kun kunne se de programmer, træningsregistreringer og noter, som det enkelte medlem har valgt at dele.
Det er den praktiske betydning af princippet om mindst mulig adgang: Giv medarbejderen nok adgang til at udføre jobbet, men ikke mere end nødvendigt. I GymPT kombineres dette princip med filialstyring, personaleroller, godkendte GymPT-forbindelser og medlemmets samtykke.
Hvorfor gym staff roles and member permissions kræver en tydelig model
Adgangsstyring handler ikke kun om sikkerhed. Det handler også om ansvar, arbejdsgange og tillid. En medarbejder, der skifter fra reception til filialledelse, bør ikke automatisk beholde alle tidligere rettigheder. En træner, der arbejder i én filial, bør heller ikke nødvendigvis kunne administrere andre filialer.
En klar rollemodel gør det lettere at:
- fordele ansvar mellem ejer, admin, manager og reception
- begrænse adgangen til de filialer, hvor medarbejderen faktisk arbejder
- respektere, at medlemmer selv bestemmer, hvilke træningsoplysninger de deler
- gennemgå og fjerne rettigheder, når en medarbejder skifter rolle
- forklare medarbejdere og medlemmer, hvordan oplysninger håndteres
Det er vigtigt at skelne mellem gymmets organisatoriske adgang og medlemmets personlige data. At et gym har en godkendt forbindelse til GymPT, betyder ikke, at alle medarbejdere automatisk kan se alle medlemmers programmer, noter eller træningshistorik.
En enkel rollemodel for gym staff permissions
Jobtitler varierer fra gym til gym, men en fast grundmodel gør opsætningen lettere. Brug roller som udgangspunkt, og tilpas derefter adgangen til jeres faktiske organisation og filialstruktur.
Ejer: overordnet ansvar for organisationen
Ejeren har det overordnede ansvar for gymmets måde at arbejde på. Rollen kan have behov for at:
- overskue, hvilke filialer organisationen kan administrere
- udpege administratorer og fastlægge ansvar
- beslutte, hvordan godkendte GymPT-forbindelser håndteres
- fastlægge forventninger til medlemsstyret deling og medarbejderadgang
- gennemgå, om rollerne stadig passer til medarbejdernes funktioner
Ejeradgang bør være forbeholdt personer, der reelt er ansvarlige for organisationen. En erfaren medarbejder behøver ikke automatisk ejeradgang, hvis vedkommende kun leder én filial.
Admin: konfiguration og personalestyring
En admin håndterer typisk den praktiske opsætning af gymmets GymPT-miljø. Det kan omfatte tildeling af personaleroller, vedligeholdelse af filialadgang og støtte til godkendte forbindelser i overensstemmelse med gymmets egne procedurer.
Adminrollen bør stadig følge mindst mulig adgang. Hvis en admin kun arbejder med én filial, bør rollen begrænses til den filial, medmindre der er et konkret organisatorisk behov for mere. Det er også en god idé at have en tydelig proces for, hvem der godkender ændringer i adminadgang.
Manager: drift for en bestemt filial
En manager har normalt ansvar for den daglige koordinering i én eller flere udvalgte filialer. Rollen kan bruges til at:
- følge op på lokale GymPT-forbindelser, der allerede er godkendt
- hjælpe medarbejdere med at forstå deres tildelte adgang
- koordinere spørgsmål fra medlemmer og trænere
- eskalere behov for ændringer til en admin eller ejer
Manageradgang bør være filialbaseret, når arbejdsopgaven er lokal. Det reducerer risikoen for, at en lokal leder får adgang til organisatoriske indstillinger eller oplysninger om andre filialer uden et relevant formål.
Reception: medlemsservice med snæver adgang
Receptionen er ofte det første kontaktpunkt for medlemmer. Medarbejderne kan have brug for at hjælpe med praktiske spørgsmål, identificere en godkendt forbindelse eller henvise et medlem til den rigtige træner eller manager.
Receptionen bør ikke have bred adgang til personlige træningsdata, blot fordi medarbejderen taler med mange medlemmer. Hvis et medlem ønsker hjælp til et program, en træningsregistrering eller delte noter, bør henvendelsen håndteres gennem den relevante godkendte forbindelse og efter medlemmets tilladelse.
Medlemsstyrede tilladelser bør være en separat grænse
Rollebaseret adgang for gymmets ansatte og medlemsstyrede tilladelser løser to forskellige problemer. Rollen beskriver, hvad en medarbejder normalt må gøre i organisationen. Medlemmets tilladelse afgør, hvilke personlige træningsoplysninger der må deles med en konkret professionel.
I GymPT kan et medlem vælge, hvilke programmer, træningsregistreringer og noter en personlig træner må gennemgå. Eventuelle ugentlige AI-sammendrag kræver også de relevante tilladelser. Det betyder, at en gymmedarbejder ikke bør antage, at en tilknytning mellem gym og medlem giver adgang til hele medlemmets træningshistorik.
Brug derfor denne tommelfingerregel:
- Gymrollen styrer organisatoriske opgaver, filialer og personaleansvar.
- Medlemstilladelsen styrer deling af konkrete træningsoplysninger.
- Trænerforbindelsen bør være godkendt, før træneren arbejder med de data, medlemmet har delt.
- AI-støtte kan hjælpe i relevante arbejdsgange, men erstatter ikke trænerens faglige vurdering eller medlemmets beslutning.
Praktisk arbejdsgang: fra ny medarbejder til korrekt adgang
- Beskriv arbejdsopgaven. Skriv ned, hvad medarbejderen konkret skal kunne gøre. Undgå at starte med den bredeste rolle og fjerne adgang bagefter.
- Vælg den mindst omfattende rolle. Afgør, om personen har brug for ejer-, admin-, manager- eller receptionsadgang.
- Afgræns filialerne. Giv kun adgang til de filialer, hvor medarbejderen har et reelt ansvar.
- Adskil organisationsadgang fra medlemsdata. En medarbejder kan godt hjælpe med en godkendt forbindelse uden at få adgang til alle medlemmets træningsoplysninger.
- Forklar samtykkegrænsen. Sørg for, at medarbejderen ved, at medlemmet vælger, hvilke oplysninger en PT må se.
- Gennemgå adgangen igen. Planlæg faste gennemgange og fjern rettigheder, når en medarbejder skifter rolle eller forlader gymmet.
Den samme arbejdsgang kan bruges, når en manager får ansvar for endnu en filial, eller når en PT begynder at arbejde med en ny klient. Adgang bør ændres efter den nye opgave – ikke efter antagelser om, hvad personen måske får brug for senere.
Eksempel: en medlemshenvendelse uden overdeling
Forestil dig, at et medlem spørger receptionen, hvorfor en træner ikke kan se den seneste træningsregistrering. Receptionen behøver ikke åbne hele medlemsprofilen. En bedre arbejdsgang er:
- Bekræft medlemmets spørgsmål og identificer den relevante PT-forbindelse.
- Forklar, at træneren kun kan se oplysninger, som medlemmet har valgt at dele.
- Henvis medlemmet til at kontrollere eller ændre sin delingstilladelse i den relevante GymPT-arbejdsgang.
- Bed træneren gennemgå den tilladte information, før der følges op på programmet.
På den måde hjælper receptionen medlemmet uden at gøre sig selv til mellemled med bred adgang til personlige træningsoplysninger.
Eksempel: PT-forslag og medlemsreview
En personlig træner kan forberede et programforslag manuelt eller med AI-støtte i webarbejdsområdet. Forslaget bør derefter gennemgås af medlemmet, som beslutter, om det skal gemmes og bruges.
Gymmets rolle er ikke at godkende programmet på medlemmets vegne eller give alle medarbejdere adgang til det. Den relevante PT arbejder ud fra de oplysninger, medlemmet har delt, og medlemmet beholder beslutningen om at gemme og anvende forslaget.
Hvis I vil beskrive denne proces internt, kan en enkel standard være: træneren udarbejder, medlemmet vurderer, medlemmet gemmer, og gymmet styrer kun den organisatoriske adgang, der er nødvendig for driften.
En månedlig kontrol af gym role-based access
En kort, tilbagevendende kontrol kan fange mange adgangsproblemer, før de bliver permanente. Gennemgå mindst disse spørgsmål:
- Har alle medarbejdere stadig den rigtige rolle?
- Er filialadgangen stadig relevant?
- Findes der tidligere medarbejdere eller midlertidige brugere, som skal fjernes eller ændres?
- Har nogen fået adminadgang for at løse en enkeltstående opgave?
- Er det tydeligt, hvilke oplysninger medlemmer selv har delt med deres PT?
- Ved reception og managers, hvornår en sag skal sendes videre?
- Bliver AI-støtte brugt som hjælp til faglig vurdering og ikke som en automatisk erstatning for en rigtig træner?
Hold kontrolprocessen enkel nok til, at den faktisk bliver gennemført. En kort oversigt over medarbejder, rolle, filial og formål er ofte mere nyttig end en omfattende politik, ingen åbner.
Sådan kommer et gym godt i gang med GymPT
Start med én organisation og tegn jeres filialstruktur. Tildel derefter ejer- og adminansvar til de personer, der faktisk skal håndtere opsætningen. Giv managers adgang til deres relevante filialer, og hold receptionens adgang fokuseret på medlemsservice og godkendte forbindelser.
Introducer samtidig en enkel forklaring til medlemmerne: GymPT forbinder medlemmer, rigtige personlige trænere og gyms, mens deling af træningsoplysninger styres af de tilladelser, medlemmet giver. Et gratis GymPT-login kan gemme træningsregistreringer og forbindelser, og medlemmer kan opbygge et manuelt program uden AI-kreditter. Valgfrie AI-handlinger kan have egne kredit- eller Premiumkrav, som vises før brug.
Hvis jeres gym også vil forbedre samarbejdet mellem medlemmer og trænere, kan I læse mere om forbindelser mellem gymmedlemmer og personlige trænere og om PT-programforslag, som medlemmet kan gennemgå. For organisationer med flere lokationer er guiden til styring af gymfilialer et naturligt næste skridt.
Den vigtigste regel er enkel: Giv medarbejdere adgang efter deres opgave, begræns den efter filial og respekter altid medlemmets egne tilladelser. Det skaber en mere overskuelig drift og en tydeligere oplevelse for både personale, personlige trænere og medlemmer.