Spor Salonu Üyesi Onayı ve Gizliliği İçin Uygulanabilir İş Akışı
Spor salonları, üyelerin antrenman programlarını ve kayıtlarını kişisel antrenörlerle paylaşırken açık, sınırlı ve geri alınabilir izinler kullanmalıdır. Bu rehber, daha güvenli bir iş akışı kurmanıza yardımcı olur.
Bu yazıda
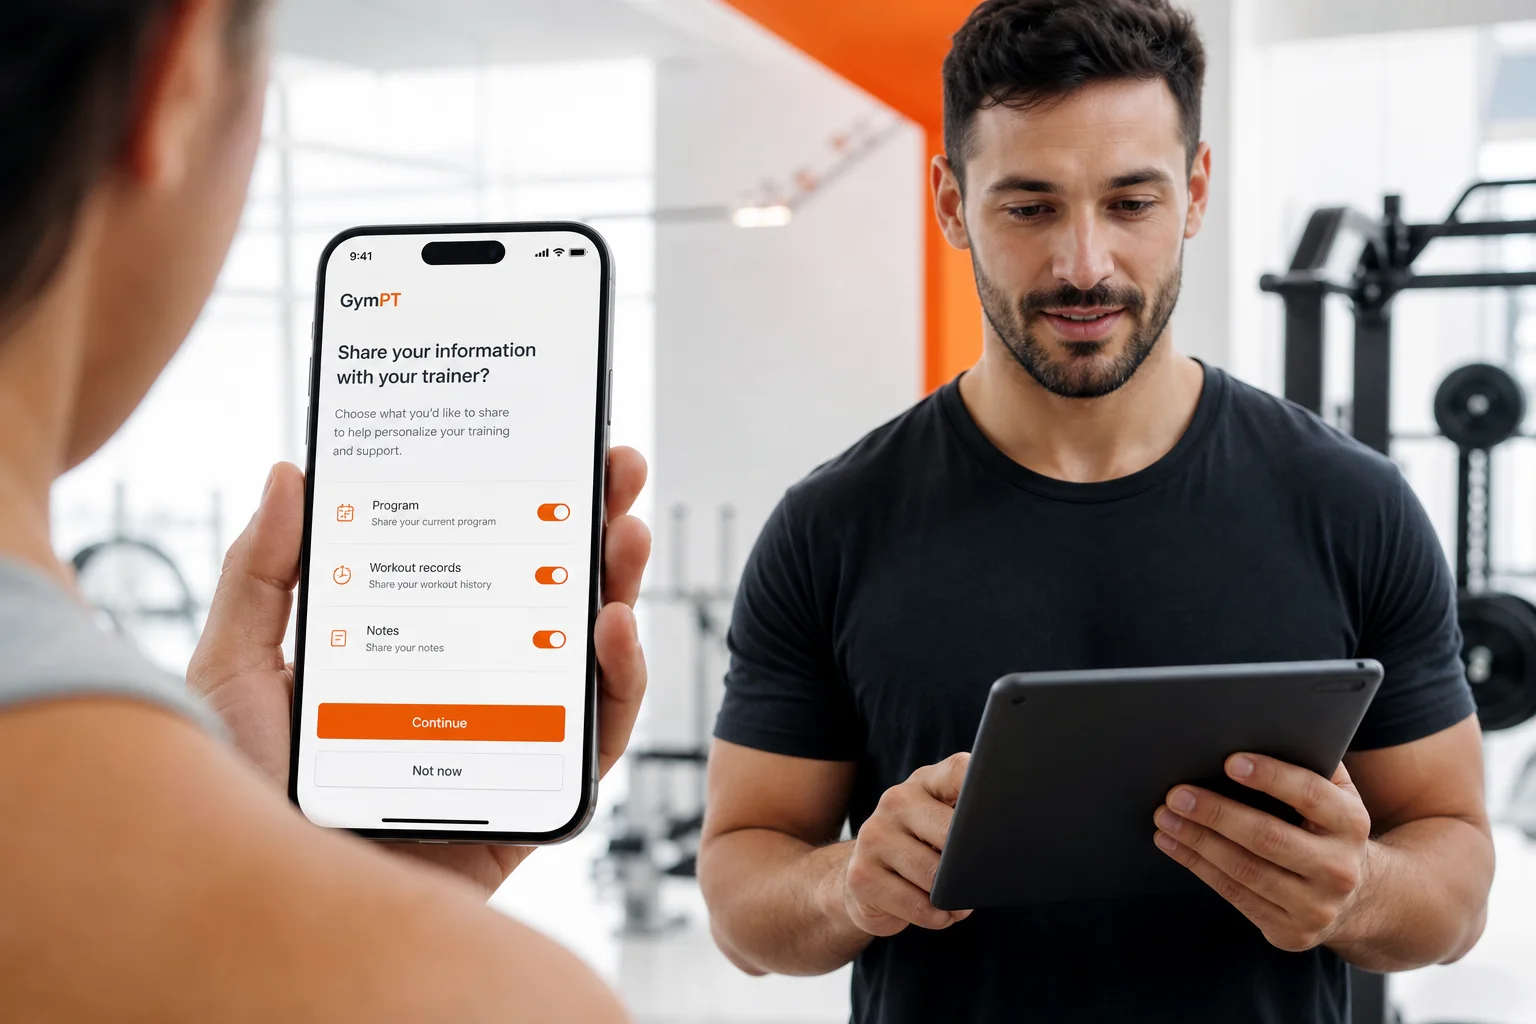
Spor salonu üyesi onayı ve gizliliği, yalnızca üyelik sırasında işaretlenen tek bir kutudan ibaret olmamalıdır. Üye bir spor salonuna, PT’ye veya GymPT bağlantısına izin verdiğinde; hangi bilgilerin paylaşılacağı, bu bilgilere kimin erişeceği, erişimin hangi amaçla kullanılacağı ve iznin nasıl değiştirileceği anlaşılır olmalıdır.
İyi tasarlanmış bir izin tabanlı iş akışı, salonun ve kişisel antrenörün iş birliğini kolaylaştırırken üyenin antrenman verileri üzerindeki kontrolünü korur. Buradaki amaç daha fazla veriyi daha fazla kişiye açmak değil, doğru kişinin gerekli bilgiye doğru amaçla erişmesini sağlamaktır.
Spor salonu üyesi onayı ve gizliliği neyi sağlamalıdır?
Bir spor salonunda onay süreci, üyenin kolayca yanıtlayabileceği dört temel soruya dayanmalıdır:
- Kim erişim istiyor? Belirli bir PT, şube ekibi veya salon yöneticisi mi?
- Hangi bilgiler görülecek? Program, tamamlanan antrenman kayıtları, notlar veya yalnızca bağlantı bilgisi mi?
- Neden gerekli? Takip görüşmesi, program önerisi veya belirli bir antrenman sürecinin değerlendirilmesi için mi?
- Üye kararı nasıl değiştirecek? İzin daha sonra sınırlandırılabilecek, kaldırılabilecek veya yeniden düzenlenebilecek mi?
“Verilerimi paylaşmayı kabul ediyorum” gibi geniş ifadeler, pratikte yeterince açıklayıcı olmayabilir. Bir üye, mevcut programını ve son antrenman kayıtlarını PT’siyle paylaşmak isteyebilir; ancak kişisel notlarının tüm salon çalışanlarına açılmasını istemeyebilir. Bu nedenle izin talebi mümkün olduğunca belirli, anlaşılır ve amaca bağlı hazırlanmalıdır.
Önce basit bir veri ve rol haritası çıkarın
Yeni bir dijital iş akışı kurmadan önce salonunuzda hangi bilgi türlerinin oluştuğunu listeleyin. Teknik ayrıntılara boğulmadan, personelin günlük işine karşılık gelen kategoriler kullanın.
- Üye profili ve bağlantı bilgileri
- Antrenman programları ve egzersiz seçimleri
- Tamamlanan antrenman kayıtları
- Üye veya PT tarafından yazılan antrenman notları
- Üyenin incelemesi için hazırlanan program önerileri
- Üye, PT ve şube arasındaki onaylı bağlantı bilgileri
- Üyenin izin verdiği ölçüde oluşturulan haftalık özetler
Sonraki adım, her rolün hangi bilgiye gerçekten ihtiyaç duyduğunu yazmaktır. Örneğin bir PT, danışanının izin verdiği programı ve yakın tarihli antrenman kayıtlarını takip görüşmesi için kullanabilir. Aynı PT’nin başka üyelerin kayıtlarına veya salonun tüm şubelerindeki üye geçmişine otomatik erişmesi gerekmez.
Şube yöneticisi personel rollerini ve onaylı bağlantıları yönetebilir; bu, yöneticinin her üyenin ayrıntılı antrenman notlarını görmesi gerektiği anlamına gelmez. Rol yönetimi ile içerik erişimini birbirinden ayırmak, gereksiz görünürlüğü azaltır.
İzin talebini açık ve katmanlı tasarlayın
1. Erişim isteyen kişiyi veya rolü belirtin
Üye, erişimin kim tarafından istendiğini bilmelidir. Talep “spor salonu” gibi geniş bir ifade yerine, mümkünse belirli PT’yi, ilgili şubeyi veya tanımlı rolü göstermelidir.
Örneğin daha anlaşılır bir talep şöyle olabilir: “Bu izin, seçtiğiniz PT’nin paylaştığınız programı ve antrenman kayıtlarını takip görüşmesi için incelemesini sağlar.” Bu açıklama, salonun tüm çalışanlarına sınırsız erişim verildiği izlenimini önler.
2. Görülebilecek bilgileri ayrı ayrı açıklayın
Program, antrenman kaydı ve kişisel not aynı şey değildir. Üye hangi kategoriyi paylaşacağını anlayabilmelidir. Gerekiyorsa seçenekleri ayrı sunun:
- Programımı paylaş
- Tamamlanan antrenman kayıtlarımı paylaş
- PT notlarımı paylaş
- İzin verilen verilerden haftalık özet oluşturulmasına izin ver
Her seçeneğin gerçekten gerekli olup olmadığını değerlendirin. Bir PT yalnızca program önerisi hazırlayacaksa, geçmişteki tüm kayıtların paylaşılması şart olmayabilir. Amaç, iş akışını mümkün kılan en sınırlı bilgi setini kullanmaktır.
3. Kullanım amacını sadeleştirin
İzin metni, verinin neden kullanıldığını açıklamalıdır. “Hizmetleri iyileştirmek” gibi genel bir ifade yerine, “programı incelemek”, “takip görüşmesine hazırlanmak” veya “üye tarafından gözden geçirilecek bir program önerisi hazırlamak” gibi somut amaçlar tercih edilmelidir.
İzin verilen kullanım amacı daha sonra genişletilecekse, üyeye yeni amacın ayrıca açıklanması gerekir. Başlangıçtaki onayı her türlü gelecekteki kullanıma otomatik olarak yaymak, üyenin kontrolünü zayıflatır.
GymPT içinde izin tabanlı bağlantıyı nasıl kurgulayabilirsiniz?
GymPT, üyeleri, gerçek PT’leri ve spor salonlarını aynı çalışma akışında buluştururken bağlantıları onaylara ve tanımlı rollere göre yönetmeye yardımcı olur. Bu yapı, salonun tüm üye verilerine otomatik veya sınırsız erişim kazandığı anlamına gelmez.
Pratik bir örnek şu şekilde ilerleyebilir:
- Üye, ilgili spor salonu veya PT ile bağlantı kurma talebini değerlendirir.
- Paylaşılacak bilgi kategorileri ve bağlantının amacı üyeye açıklanır.
- Üye, uygun gördüğü programları, antrenman kayıtlarını veya notları paylaşmayı seçer.
- PT, yalnızca üyenin izin verdiği içerikleri inceleyerek takip görüşmesine hazırlanır.
- PT, program önerisini manuel olarak veya web çalışma alanındaki AI desteğiyle hazırlar.
- Üye öneriyi inceler ve kaydedip kullanıp kullanmayacağına kendisi karar verir.
Bu süreçte AI, profesyonel değerlendirmeye destek olabilir; PT’nin yerine geçmez. Ayrıca AI destekli bazı işlemler kredi gerektirebilir ve uygun Premium özelliklerinin koşulları işlem öncesinde gösterilebilir. Üyenin manuel program oluşturması ise AI kredisi olmadan da sürdürülebilir.
PT erişimini ve salon erişimini karıştırmayın
Spor salonu üye verisi gizliliğinde sık görülen sorunlardan biri, bir PT’ye verilen iznin tüm salon personeline verilmiş gibi yorumlanmasıdır. Oysa iki erişim türü farklı amaçlara hizmet eder:
- PT erişimi: Üyenin izin verdiği programları, antrenman kayıtlarını ve notları takip etmek için kullanılır.
- Salon yönetimi erişimi: Şube, personel rolü ve onaylı GymPT bağlantılarını yönetmek için kullanılır.
Bir şube yöneticisinin bağlantı yönetebilmesi, her üyenin antrenman geçmişini okumasını gerektirmez. Aynı şekilde bir PT’nin danışanıyla bağlantılı olması, diğer şubelerdeki üyeleri görüntülemesine izin vermemelidir.
Çok şubeli yapılarda bu ayrımı özellikle yazılı hale getirin. Hangi personelin hangi şubeye erişebildiğini, hangi bağlantıları onaylayabildiğini ve hangi içerik türlerinin paylaşılabildiğini düzenli olarak kontrol edin. Bu konu için çok şubeli spor salonlarında personel erişimi rehberimize göz atabilirsiniz.
Onay kayıtlarını düzenli ve anlaşılır tutun
Onay süreci kadar, onayın ne zaman ve hangi kapsamda verildiğini takip etmek de önemlidir. Bir üye “Ben yalnızca programımı paylaşmıştım” dediğinde salon ekibi bunu kolayca kontrol edebilmelidir.
Her bağlantı için şu bilgileri izlemeyi düşünün:
- Onay isteyen kişi veya rol
- Paylaşılmasına izin verilen bilgi kategorileri
- Onayın verildiği tarih
- Üyeye gösterilen açıklamanın veya izin ekranının sürümü
- İznin değiştirilip değiştirilmediği
- İznin geri çekildiği tarih ve sonraki işlem
Bu kayıtlar karmaşık bir dosya düzenine dönüşmemelidir. Önemli olan, personelin hangi erişimin geçerli olduğunu ve hangi amaca dayandığını hızlıca anlayabilmesidir. Onaylar değiştiğinde ilgili PT’nin iş akışında da değişiklik yapılmalıdır.
İzin geri çekildiğinde ne yapılacağını önceden belirleyin
Üyenin bağlantıyı veya belirli bir veri kategorisini paylaşma kararını değiştirebilmesi, güvenilir bir sistemin temel parçasıdır. İzin vermek kadar geri çekmek de kolay ve anlaşılır olmalıdır.
Salonunuz için kısa bir geri çekme prosedürü oluşturun:
- Üyenin hangi bağlantıyı veya bilgi kategorisini kaldırdığını doğrulayın.
- İlgili PT’nin artık hangi içerikleri göremeyeceğini netleştirin.
- Devam eden program önerisi veya takip görüşmesi varsa yeni erişim durumunu dikkate alın.
- Gerekli işlem tarihini kaydedin ve personeli bilgilendirin.
- Üyeye, değişikliğin iş akışına etkisini açıkça anlatın.
İzin geri çekildiğinde PT’nin daha önce gördüğü bilgilerin nasıl yönetileceği, saklama süreleri ve diğer yükümlülükler salonun kendi politikaları ve geçerli kuralları çerçevesinde değerlendirilmelidir. Bu yazı hukuki danışmanlık yerine operasyonel bir kontrol listesi sunar.
PT takip sürecinde yalnızca gerekli bilgiyi kullanın
Bir danışanın ilerlemesini değerlendirmek için her zaman daha fazla veri gerekmez. PT, son birkaç antrenman kaydını, mevcut programı ve üyenin izin verdiği notları inceleyerek bir takip görüşmesi hazırlayabilir.
Örneğin haftalık görüşme öncesinde şu sorulara odaklanılabilir:
- Üye planlanan antrenmanları tamamlayabildi mi?
- Hangi egzersizlerde tekrar, yük veya RPE bilgisi kaydedildi?
- Üye program hakkında bir not bıraktı mı?
- Bir sonraki görüşmede açıklığa kavuşturulması gereken konu var mı?
GymPT’de PT’ler yalnızca müşterilerinin paylaşmasına izin verdiği programları, antrenman kayıtlarını ve notları inceler. Haftalık AI özetleri de ancak gerekli izinler verildiğinde kullanılmalıdır. Böylece özet, kapsamı belirsiz bir gözetim aracı değil, üyenin paylaşmayı kabul ettiği antrenman bilgilerinin sınırlı bir çalışma desteği olur.
Takip düzenini geliştirmek için PT’ler için haftalık antrenman takip rehberimizi inceleyebilirsiniz.
Program önerisi sürecinde üyenin kararını koruyun
Bir PT’nin program önerisi hazırlaması, üyenin bu programı otomatik olarak kabul ettiği anlamına gelmez. İyi iş akışında PT öneriyi hazırlar, üye içeriği inceler ve kaydedip kullanıp kullanmayacağına karar verir.
Bu ayrımı salon ekibine ve üyelere açıkça anlatın:
- PT, öneriyi üyenin izin verdiği bilgiler doğrultusunda hazırlar.
- Öneri manuel hazırlanabilir veya uygun olduğunda AI desteğinden yararlanabilir.
- AI çıktısı profesyonel incelemeden geçmeden nihai karar olarak sunulmamalıdır.
- Üye öneriyi gözden geçirir, sorularını PT’ye iletir ve kullanma kararını kendisi verir.
Bu yaklaşım, PT’nin uzmanlığını ve üyenin tercih hakkını aynı anda korur. Program önerilerinin nasıl hazırlanacağını daha ayrıntılı ele alan kişisel antrenör program önerileri iş akışı da ek bir kaynak olabilir.
Salonunuz için kısa kontrol listesi
Uygulamaya geçmeden önce aşağıdaki maddeleri ekip toplantısında birlikte kontrol edin:
- Her izin talebinde erişim isteyen kişi veya rol açıkça belirtiliyor mu?
- Program, antrenman kaydı ve notlar ayrı bilgi kategorileri olarak açıklanıyor mu?
- Üye, paylaşımın amacını sade bir dille anlayabiliyor mu?
- İzin vermek ve izni geri çekmek benzer kolaylıkta mı?
- Şube yöneticileri, yalnızca görevleri için gereken yönetim erişimine mi sahip?
- PT’ler yalnızca danışanlarının izin verdiği içerikleri mi görüyor?
- AI destekli özet veya öneriler için gerekli izinler kontrol ediliyor mu?
- Program önerisini kaydetme ve kullanma kararı üyeye mi bırakılıyor?
- Personel değiştiğinde erişimler ve onaylı bağlantılar yeniden gözden geçiriliyor mu?
Sonuç: Gizlilik, üyelik deneyiminin bir parçasıdır
Spor salonu üyesi onayı ve gizliliği, yalnızca teknik bir ayar veya hukuki metin değildir. Üyenin kiminle, neyi ve hangi amaçla paylaşacağını anlamasını sağlayan günlük bir çalışma biçimidir.
Salonlar; rol tabanlı erişim, açık izin açıklamaları, sınırlı veri paylaşımı ve kolay geri çekme süreçleriyle daha güvenilir bir PT iş birliği kurabilir. GymPT gibi bağlantıları izinlere ve kullanıcı kararlarına dayandıran bir araç kullanıldığında, üyeler antrenman süreçlerine katılırken verileri üzerindeki kontrolü koruyabilir. En iyi başlangıç noktası, “Daha fazla veriye nasıl erişiriz?” sorusu değil, “Bu görev için gerçekten hangi bilgi gerekli?” sorusudur.
Bağlantı kurma sürecinizi yapılandırmak için dijital üye bağlantısı iş akışı rehberimize ve PT-salon iş birliği için izin tabanlı iş birliği rehberimize göz atabilirsiniz.