Consentimiento y privacidad de los socios del gimnasio: guía práctica
Una guía práctica para que propietarios y equipos de gimnasio gestionen el consentimiento, limiten el acceso a los datos compartidos y faciliten la colaboración con entrenadores personales.
In this article
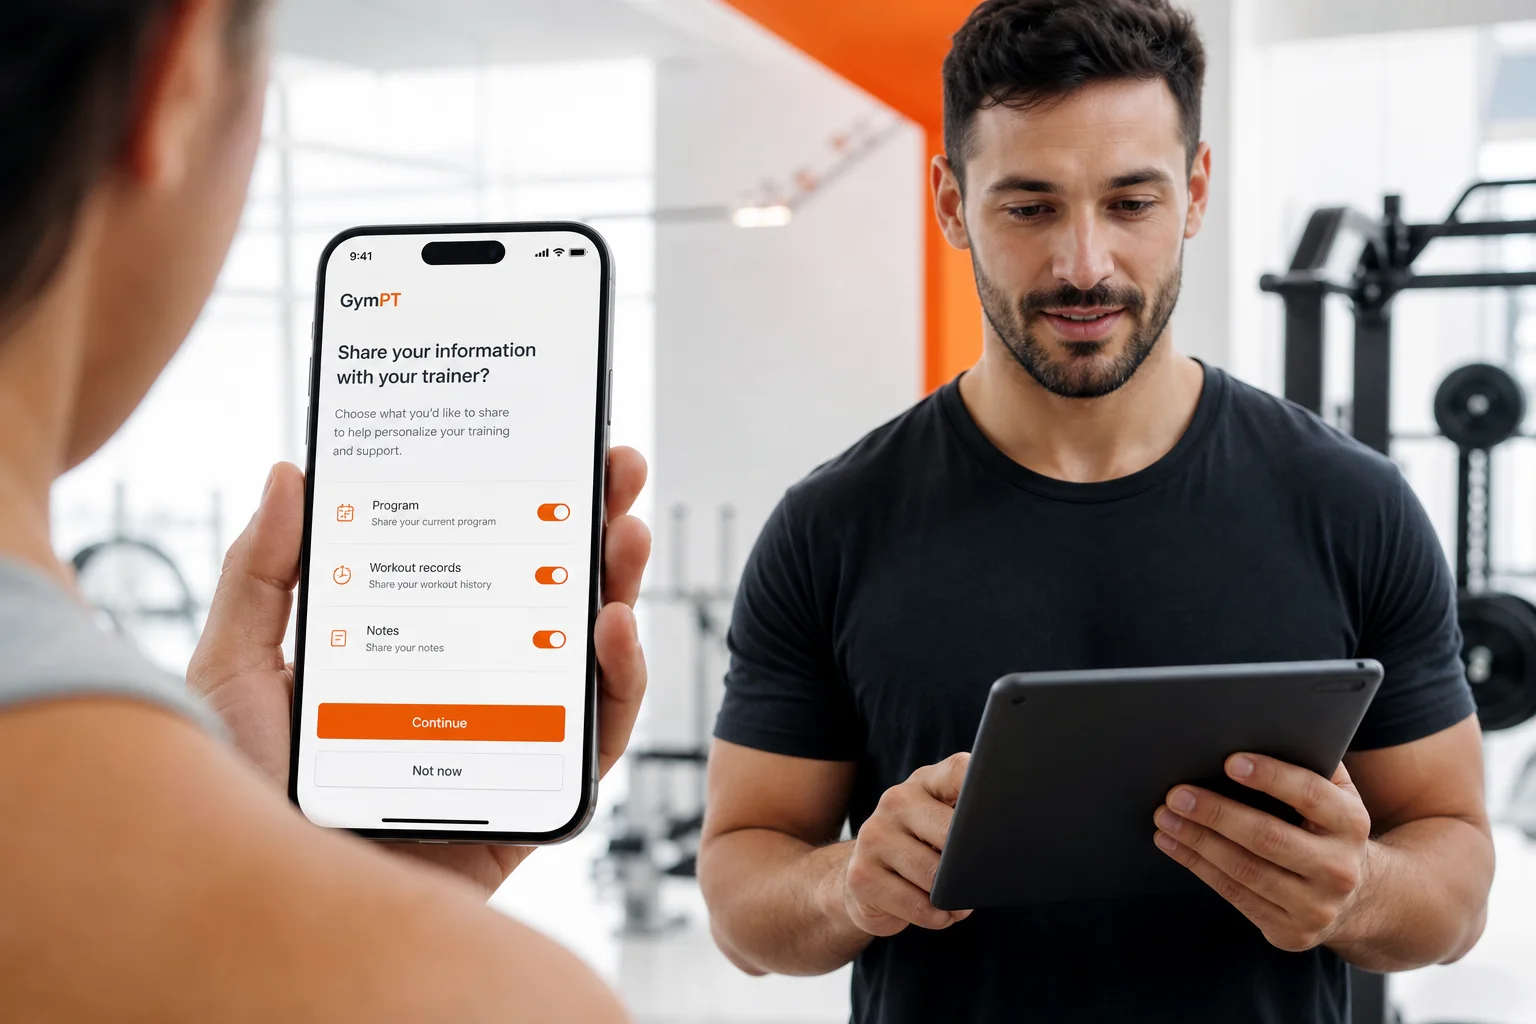
El consentimiento y la privacidad de los socios del gimnasio no deberían reducirse a una casilla escondida durante el registro. Cuando un socio conecta su cuenta con un gimnasio o con un entrenador personal, necesita entender qué información se comparte, quién puede verla, para qué se utiliza y cómo puede cambiar esa decisión.
Para los gimnasios, esto no es solo una cuestión de comunicación. Es un flujo operativo que ayuda a coordinar a propietarios, responsables de sede, entrenadores y socios sin crear un acceso generalizado a los datos de entrenamiento. Una estructura clara también facilita que cada profesional trabaje con la información necesaria, sin asumir que toda la organización debe consultar el historial de cada persona.
Qué debe resolver un buen flujo de consentimiento
Antes de elegir una herramienta o modificar los procedimientos internos, conviene comprobar que el proceso responde a cuatro preguntas sencillas:
- ¿Quién solicita el acceso? Puede ser un entrenador concreto, una sede determinada o una conexión aprobada por el gimnasio.
- ¿Qué información estará visible? Por ejemplo, un programa compartido, registros de entrenamientos o notas que el socio haya autorizado.
- ¿Por qué se necesita? La finalidad debe relacionarse con una tarea concreta, como revisar la adherencia al programa o preparar una propuesta de entrenamiento.
- ¿Cómo puede revisarse o retirarse el permiso? El socio debe tener una forma comprensible de comprobar sus conexiones y modificar sus decisiones.
Una solicitud vaga para “compartir datos” deja demasiado espacio para interpretaciones. En cambio, una solicitud específica permite que el socio decida con más información y ayuda al equipo a respetar los límites acordados.
Empieza con un mapa sencillo de datos y roles
El primer paso práctico es elaborar un inventario de la información que puede aparecer en vuestro flujo de trabajo. No hace falta comenzar con una clasificación técnica compleja. Basta con identificar los datos que realmente utilizáis y relacionarlos con los roles que necesitan acceder a ellos.
- Perfil básico del socio y detalles de contacto.
- Programas de entrenamiento y selección de ejercicios.
- Registros de entrenamientos completados.
- Notas escritas por el socio o por su entrenador.
- Propuestas de programas preparadas para revisión.
- Resúmenes opcionales de actividad o progreso.
- Conexiones aprobadas entre socios, entrenadores y sedes.
Después, cread una tabla interna de decisión, aunque no tenga que mostrarse al socio. Para cada categoría, anotad quién puede solicitarla, quién puede verla, cuál es la finalidad y cuándo debería revisarse el acceso.
Por ejemplo, un entrenador personal puede necesitar consultar un programa compartido y algunos registros recientes para preparar una recomendación. El responsable de una sede puede necesitar gestionar los roles del personal y las conexiones aprobadas, pero no leer automáticamente las notas privadas de todos los socios. Separar estas necesidades reduce el acceso innecesario.
La privacidad por diseño suele apoyarse en dos ideas útiles para un gimnasio: minimizar los datos compartidos y limitar el acceso según la función. No se trata de impedir la colaboración, sino de hacerla más precisa.
Define permisos concretos, no autorizaciones generales
Una conexión útil debería tener un alcance comprensible. En lugar de plantear que un gimnasio obtiene acceso completo a la cuenta de un socio, describid qué puede hacer cada conexión aprobada.
Ejemplo: seguimiento entre socio y entrenador
- El socio solicita o acepta una conexión con un entrenador específico.
- El sistema muestra qué elementos puede compartir: programa, registros, notas o determinados resúmenes.
- El socio confirma solo los permisos que considera adecuados.
- El entrenador revisa la información autorizada para preparar el siguiente paso.
- El socio puede conservar, rechazar o dejar de utilizar una propuesta de programa.
En GymPT, el entrenador revisa únicamente los programas, registros y notas que el cliente permite compartir. Los resúmenes semanales con asistencia de IA también dependen de los permisos correspondientes. Esto permite que la tecnología apoye la revisión profesional sin convertirla en un acceso ilimitado a la información del socio.
Si queréis estructurar mejor este tipo de colaboración, podéis consultar la guía sobre colaboración entre gimnasios y entrenadores personales.
Separa la conexión del gimnasio del acceso del entrenador
Un error frecuente es tratar “el gimnasio” como si fuera una sola persona con acceso uniforme. En la práctica, una organización puede tener varias sedes, responsables con distintas funciones y entrenadores que trabajan con clientes concretos.
Por eso conviene separar tres niveles:
- Organización: gestiona la estructura general y las sedes accesibles.
- Sede: administra las conexiones y el personal autorizado dentro de su ámbito.
- Profesional: trabaja con los clientes y los datos de entrenamiento que cada uno haya permitido compartir.
Este modelo ayuda a evitar que un empleado reciba más acceso del necesario solo porque pertenece a la misma empresa. También facilita las revisiones cuando un entrenador cambia de sede, deja de trabajar con un cliente o modifica su función.
Para equipos con varias localizaciones, la guía sobre permisos de acceso para gimnasios con varias sedes puede servir como referencia para organizar roles y límites operativos.
Cómo diseñar una solicitud de permiso clara
Una buena solicitud debe ser breve, específica y fácil de revisar. Evitad textos que mezclen muchas finalidades distintas en una sola autorización. Una estructura práctica puede incluir:
- Solicitante: nombre del entrenador, sede o conexión.
- Finalidad: revisión del programa, seguimiento de registros o preparación de una propuesta.
- Datos incluidos: lista concreta de categorías, no una referencia genérica a “toda la información”.
- Duración o revisión: cuándo volveréis a comprobar que el acceso sigue siendo necesario.
- Control del socio: dónde puede consultar o modificar el permiso.
También es útil utilizar lenguaje cotidiano. “Permitir que tu entrenador revise el programa y los registros que compartas” es más claro que “autorizar el tratamiento integral de datos de actividad”. La explicación legal completa puede existir en la documentación correspondiente, pero la pantalla operativa debe ayudar a tomar una decisión real.
Convierte el consentimiento en un proceso revisable
El consentimiento no debería considerarse un evento único que ocurre al crear la cuenta. Las conexiones cambian: un socio puede cambiar de entrenador, empezar a trabajar con otra sede o decidir que ya no quiere compartir sus notas.
Estableced revisiones en momentos concretos:
- Cuando se crea una nueva conexión con un entrenador.
- Cuando se solicita una categoría de datos adicional.
- Cuando el socio acepta revisar una nueva propuesta de programa.
- Cuando un entrenador cambia de sede o de rol.
- Cuando una cuenta permanece sin actividad durante un periodo definido por vuestra política.
La revisión no tiene por qué interrumpir cada entrenamiento. Puede consistir en un resumen sencillo de las conexiones activas y de los datos compartidos, acompañado de una opción para cambiar la configuración.
El equipo también debería saber qué hacer cuando una persona retira un permiso. La respuesta puede incluir dejar de mostrar los datos al profesional, revisar qué conexiones siguen aprobadas y registrar internamente la modificación según vuestra política.
Usa GymPT con una lógica de acceso limitado
GymPT está diseñado para conectar socios, entrenadores personales y gimnasios sin convertir el acceso en una ventana general a todos los datos de la organización. Los gimnasios gestionan las sedes accesibles, los roles del personal y las conexiones aprobadas. El socio mantiene la decisión sobre qué información de entrenamiento comparte.
En la práctica, un flujo puede funcionar así:
- El gimnasio configura las sedes y los roles que corresponden a su estructura.
- El socio crea una conexión aprobada con el gimnasio o con un entrenador.
- El socio decide qué programas, registros y notas permite compartir.
- El entrenador revisa la información autorizada y prepara una propuesta manualmente o con asistencia opcional de IA en el espacio de trabajo web.
- El socio revisa la propuesta y decide si quiere guardarla y utilizarla.
La IA puede ayudar a organizar información o apoyar una propuesta, pero la revisión profesional sigue siendo importante. No sustituye al entrenador, no convierte al gimnasio en un panel de análisis ilimitado y no elimina la necesidad de respetar los permisos del socio.
Si vuestro equipo está definiendo un proceso de incorporación, podéis combinar este enfoque con la guía sobre incorporación de socios con entrenadores personales.
Lista de comprobación para propietarios y responsables de gimnasio
Antes de activar un nuevo flujo digital, revisad estos puntos con el equipo:
- ¿Cada solicitud identifica claramente quién pide el acceso?
- ¿El socio puede ver qué categorías de datos se compartirán?
- ¿La finalidad está relacionada con una tarea concreta?
- ¿Los entrenadores solo ven la información autorizada por sus clientes?
- ¿Los responsables de sede pueden administrar roles sin acceder automáticamente a los datos de entrenamiento?
- ¿Existe una forma sencilla de modificar o retirar conexiones?
- ¿Se revisan los permisos cuando cambian las funciones del personal?
- ¿El equipo sabe cómo responder a una retirada de permiso?
- ¿La asistencia de IA se utiliza como apoyo y se mantiene la revisión humana?
- ¿La política interna refleja los requisitos aplicables a vuestra jurisdicción?
Esta lista no sustituye el asesoramiento legal ni la revisión de vuestras obligaciones locales. Su objetivo es ayudaros a convertir la privacidad en una práctica diaria y comprensible.
La privacidad también mejora la colaboración
Un sistema de permisos claro no tiene por qué hacer más lenta la experiencia del gimnasio. Al contrario, puede reducir confusiones sobre quién puede ver cada elemento, facilitar los cambios de entrenador y dar al socio más confianza para compartir la información necesaria.
La clave es diseñar el flujo alrededor de decisiones concretas: qué se comparte, con quién, para qué y durante cuánto tiempo. Con roles bien definidos, conexiones aprobadas y revisiones periódicas, el gimnasio puede apoyar el trabajo de sus entrenadores sin asumir un acceso general a los datos personales o de entrenamiento de sus socios.
Para completar vuestro proceso de control, también podéis revisar la guía sobre roles del personal y permisos de los socios.