Multi branch gym staff access: guía de permisos para gimnasios con varias sedes
Una guía práctica para propietarios y responsables de gimnasios que necesitan coordinar varias sedes sin conceder a cada empleado acceso ilimitado a todos los datos.
In this article
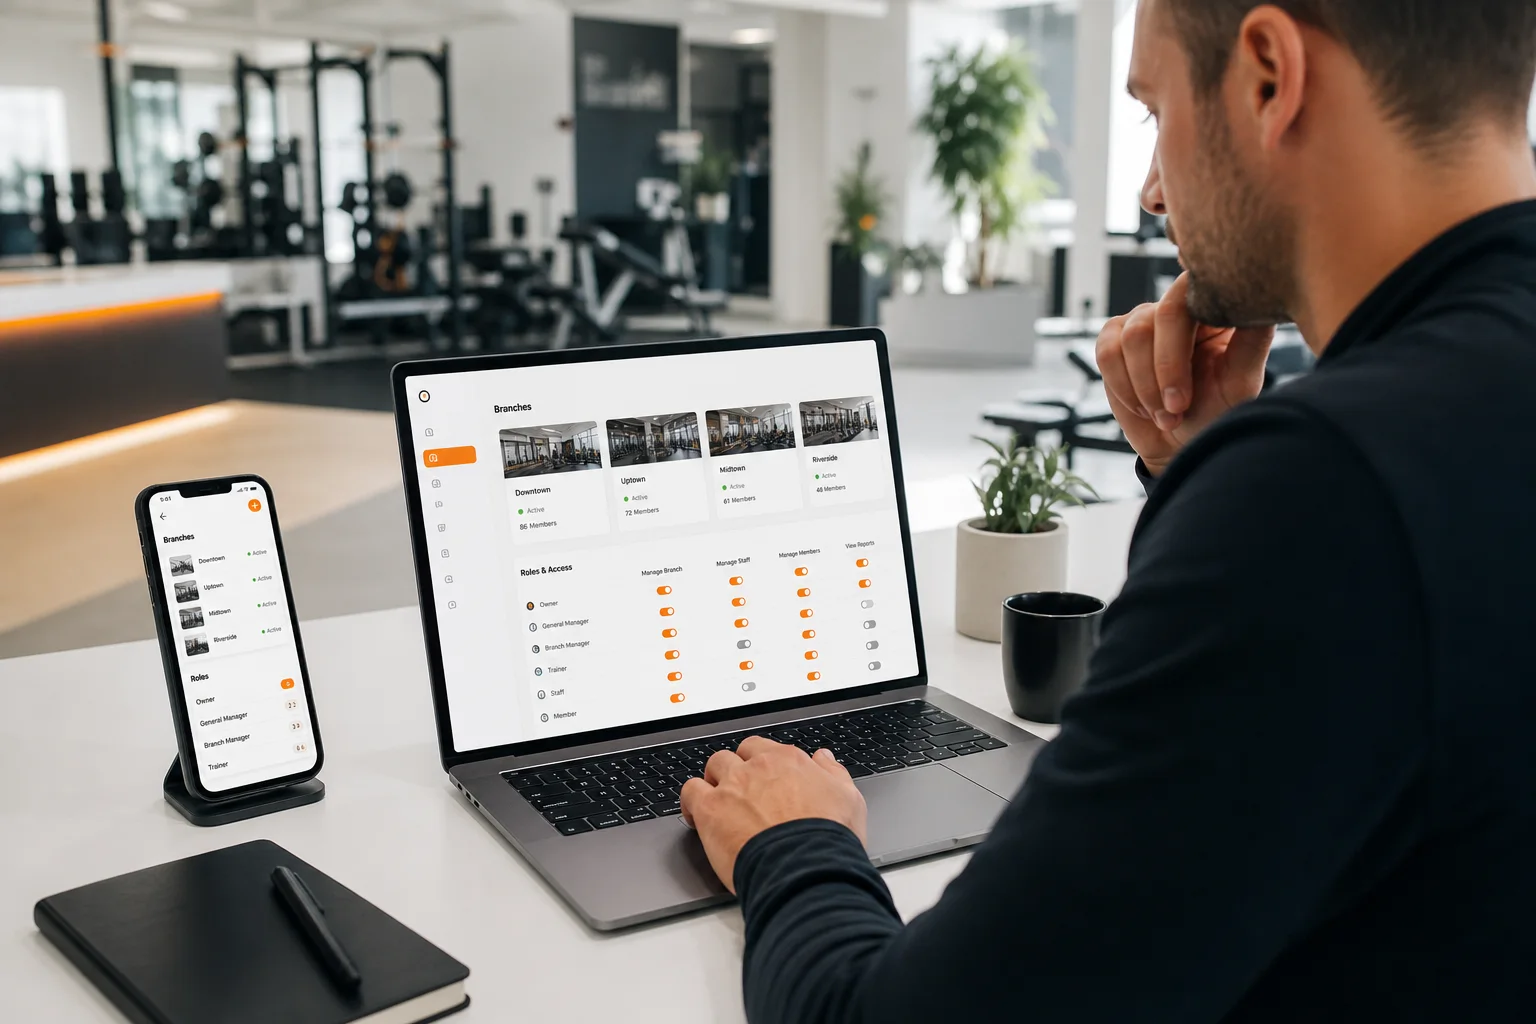
Gestionar el multi branch gym staff access se vuelve más complejo cuando un mismo equipo trabaja en varias sedes. Un responsable regional puede necesitar una visión amplia, mientras que una persona de recepción, un gerente local o un entrenador personal solo necesita trabajar con una ubicación y unas conexiones concretas.
La solución no consiste en dar acceso total a todo el personal. Consiste en separar tres decisiones: a qué sedes puede acceder cada persona, qué acciones permite su rol y qué miembros o registros de entrenamiento están disponibles mediante una conexión aprobada. Este enfoque ayuda a organizar el trabajo diario sin convertir la información de los miembros en un recurso abierto para toda la organización.
Por qué el acceso del personal debe organizarse por sede y por rol
En un gimnasio con una sola ubicación, puede parecer práctico aplicar una regla sencilla: “el personal autorizado puede verlo todo”. En una operación multisede, esa regla crea problemas rápidamente. Un empleado que cubre un turno durante el fin de semana no necesita automáticamente acceder a las demás sedes. Del mismo modo, un entrenador que trabaja con determinados clientes no necesita consultar los programas o registros de todos los miembros.
El control de acceso basado en roles asigna permisos según las responsabilidades del puesto, no solo según la identidad de la persona. Para un gimnasio, esta lógica puede dividirse en tres capas:
- Alcance de sede: las ubicaciones que una persona puede consultar, administrar o apoyar.
- Alcance del rol: las acciones disponibles, como gestionar conexiones aprobadas o colaborar con la operación local.
- Alcance de la relación: los miembros, entrenadores o registros que se han compartido o aprobado específicamente.
Separar estas capas permite aplicar el principio de mínimo privilegio: cada persona recibe el acceso necesario para realizar su trabajo, pero no permisos adicionales por defecto. También facilita revisar el acceso cuando alguien cambia de sede, asume otra responsabilidad o deja de trabajar para la organización.
Empieza con un mapa de sedes, roles y responsabilidades
Antes de configurar una plataforma, crea un mapa sencillo de acceso. No empieces por los nombres de los empleados. Empieza por las tareas que deben realizarse y después asigna cada persona a una combinación de sede y rol.
Roles habituales en un gimnasio multisede
- Administrador de la organización: define la estructura general, las sedes accesibles y las reglas internas de colaboración.
- Responsable regional: puede necesitar visibilidad operativa sobre varias sedes, sin que eso implique acceso automático a todos los registros individuales de entrenamiento.
- Gerente de sede: gestiona una ubicación concreta, su equipo y las conexiones aprobadas asociadas a esa sede.
- Personal de apoyo o recepción: necesita un alcance limitado para ayudar con tareas locales, sin acceder a información de entrenamiento que no sea necesaria.
- Entrenador personal: trabaja con los miembros que le han sido asignados o que han aprobado la conexión correspondiente. Su acceso debe depender de esa relación profesional y de los permisos concedidos por el cliente.
La lista exacta puede variar, pero el criterio debe mantenerse: define primero la función y luego asigna permisos. Evita crear un único rol genérico llamado “staff” si en la práctica incluye tareas muy distintas.
Cómo diseñar permisos por sede sin bloquear la colaboración
Los permisos por sede no tienen que impedir que el personal colabore. Su objetivo es hacer visible qué puede hacer cada persona y en qué contexto.
- Asigna una sede principal. Cada miembro del equipo debería tener una ubicación de referencia para sus tareas habituales.
- Define sedes adicionales solo cuando sean necesarias. Si una persona cubre turnos en dos ubicaciones, añade esas sedes concretas en lugar de activar toda la red.
- Separa consulta y administración. Poder consultar la configuración de una sede no significa que la persona deba modificar roles, conexiones o permisos.
- Revisa los accesos temporales. Una cobertura puntual, una formación o una sustitución no debería convertirse en acceso permanente.
- Documenta las excepciones. Si alguien necesita un permiso diferente al de su rol habitual, registra el motivo y la fecha de revisión.
En la práctica, este modelo permite que un responsable regional coordine varias ubicaciones mientras cada gerente local mantiene un ámbito claro. También reduce la posibilidad de que un empleado abra por error información de una sede que no forma parte de sus funciones.
El acceso a los datos de entrenamiento debe depender de conexiones aprobadas
La gestión de sedes es solo una parte del problema. Los datos de entrenamiento también requieren límites claros. Un gimnasio puede administrar sus sedes y sus roles sin tener acceso ilimitado a todos los programas, registros de entrenamientos o notas de los miembros.
En un flujo basado en permisos, el miembro decide qué información comparte y con quién. Un entrenador personal puede revisar únicamente los programas, registros y notas que el cliente le haya permitido consultar. Si se utilizan resúmenes semanales con apoyo de IA, también deben existir los permisos correspondientes antes de que ese contenido esté disponible.
Este diseño es especialmente importante cuando un cliente cambia de entrenador o utiliza varias sedes. La pertenencia a un gimnasio no debería interpretarse como autorización general para que todo el personal vea todos sus datos de entrenamiento.
Ejemplo práctico de una conexión aprobada
Imagina que una persona entrena habitualmente en la sede Norte y trabaja con una entrenadora concreta. El gerente de esa sede puede gestionar la conexión aprobada dentro del alcance de la ubicación, pero no por eso todos los empleados de la red obtienen acceso a los registros del cliente. La entrenadora revisa la información que el miembro ha compartido, prepara una propuesta de programa y el miembro decide si quiere guardarla y utilizarla.
Este flujo mantiene separadas tres responsabilidades: el gimnasio administra la estructura y las conexiones autorizadas; el entrenador aporta criterio profesional; y el miembro conserva la decisión sobre sus datos y sobre el programa que finalmente adopta.
Cómo aplicar este flujo en GymPT
GymPT puede encajar en una operación multisede cuando se configura con una lógica de acceso explícita. El gimnasio puede administrar las sedes accesibles, asignar roles al personal y controlar las conexiones de GymPT aprobadas. La plataforma no debe entenderse como un panel de acceso ilimitado a la información de todos los miembros.
Un flujo práctico puede seguir estos pasos:
- Configura la estructura de sedes. Comprueba que cada ubicación aparece correctamente y que el personal está asociado solo a las sedes que necesita.
- Asigna roles según las tareas reales. El rol debe reflejar si la persona administra una sede, apoya la operación local o trabaja como entrenador personal.
- Aprueba las conexiones necesarias. Relaciona al gimnasio, al entrenador y al miembro solo cuando exista una razón operativa y el permiso correspondiente.
- Verifica la visibilidad del entrenador. El profesional debe revisar únicamente los programas, registros y notas que el cliente haya decidido compartir.
- Revisa los cambios de personal. Cuando alguien cambia de sede o deja el equipo, actualiza sus roles y accesos sin esperar a una revisión anual.
- Comprueba los permisos antes de usar funciones opcionales. Algunas acciones de IA pueden requerir créditos y determinadas funciones Premium pueden tener requisitos propios, que deben mostrarse antes de utilizarse.
Los miembros pueden crear un programa manual sin utilizar créditos de IA, solicitar apoyo opcional o revisar una propuesta preparada por su entrenador. La IA puede ayudar a estructurar una propuesta, pero la revisión profesional y la decisión del miembro siguen siendo partes esenciales del proceso.
Checklist para revisar el acceso del personal
Una revisión breve y periódica puede detectar la mayoría de los errores habituales en la gestión de un gimnasio multisede.
- ¿Cada empleado tiene una sede principal claramente definida?
- ¿Los accesos a sedes adicionales tienen una razón concreta?
- ¿El rol asignado coincide con las tareas reales?
- ¿Se han separado los permisos de administración y consulta?
- ¿Las conexiones con miembros están aprobadas y siguen siendo necesarias?
- ¿Los entrenadores solo pueden revisar la información que sus clientes comparten?
- ¿Se han retirado los permisos de las personas que cambiaron de puesto o dejaron la organización?
- ¿El personal sabe que pertenecer al equipo no implica acceso general a todos los datos de entrenamiento?
Si varias respuestas son negativas, el problema no suele ser la falta de confianza en el equipo. Normalmente indica que la estructura de roles necesita ser más específica.
Conclusión: acceso suficiente, no acceso ilimitado
Un buen sistema de multi branch gym staff access debe equilibrar colaboración, claridad y privacidad. La forma más sólida de conseguirlo es combinar alcance por sede, roles definidos y conexiones aprobadas.
Para los propietarios y responsables de gimnasios, esto significa poder coordinar varias ubicaciones sin mezclar automáticamente toda la información. Para los entrenadores, significa trabajar con los clientes y registros que realmente forman parte de su relación profesional. Para los miembros, significa conservar una decisión clara sobre qué comparten y qué programa desean utilizar.
La tecnología puede simplificar este flujo, pero no sustituye la revisión humana. En GymPT, la gestión de sedes y roles debe apoyar una colaboración concreta y autorizada, no crear un acceso generalizado a los datos de entrenamiento.
Para ampliar este enfoque, consulta también la guía sobre gestión de varias sedes en gimnasios, el artículo sobre roles del personal y permisos de miembros, y el flujo de conexiones digitales entre gimnasio y miembros.